




Warum Standardpasswörter Angreifern einen direkten Zugang zu Ihren Systemen verschaffen können

01 Technischer Hintergrund
Ein einziges unsicheres Passwort kann genügen, damit ein Angreifer die Kontrolle über ein System übernimmt. Unsichere Passwörter entstehen in der Praxis insbesondere in zwei Konstellationen:
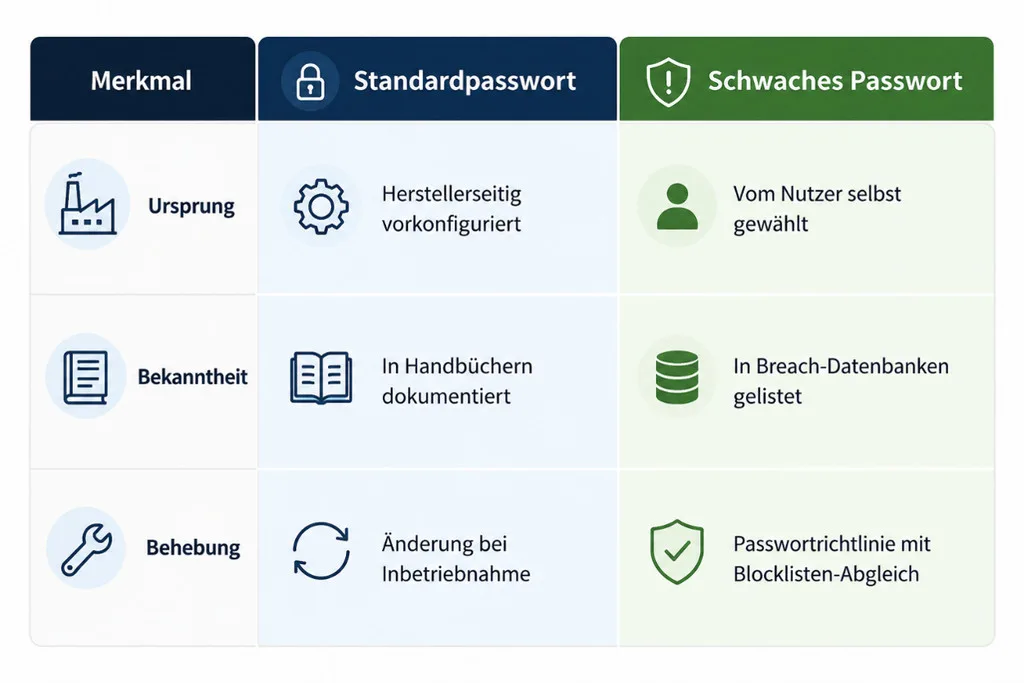
Zum einen kann es vorkommen, dass werkseitig voreingestellte Zugangsdaten nach der Inbetriebnahme nicht geändert werden. Viele Systeme, wie Router, Netzwerkkameras, Datenbanken und Verwaltungsoberflächen von Webanwendungen, werden mit einem vorkonfigurierten Benutzerkonto und einem Standardpasswort ausgeliefert, zum Beispiel „admin/admin“ oder „root/12345“. Diese sind ausschließlich für die Erstkonfiguration vorgesehen und sollten unmittelbar danach durch individuelle Zugangsdaten ersetzt werden.
Zum anderen wählen Nutzer teilweise Passwörter, die leicht zu erraten oder bereits aus früheren Datenlecks bekannt sind. Solche Passwörter können von Angreifern mithilfe öffentlich verfügbarer Passwortlisten automatisiert für Anmeldeversuche verwendet werden. Beispiele hierfür sind einfache Zahlenfolgen wie „123456“, leicht vorhersehbare Passwörter wie „passwort1“ oder Passwörter, die bereits in früheren Datenlecks kompromittiert wurden. Zu den bekanntesten Sammlungen gehören die „Pwned Passwords“ von Have I Been Pwned, die kompromittierte Passwörter aus zahlreichen veröffentlichten Datenlecks enthalten.
Beide Konstellationen führen letztlich zum selben Ergebnis: Ein Angreifer muss das Passwort nicht knacken, sondern kennt es bereits oder kann es aus einer überschaubaren Menge möglicher Passwörter ableiten. Obwohl die Ursachen unterschiedlich sind, entstehen in beiden Fällen vermeidbare Schwachstellen bei der Authentifizierung, die durch geeignete organisatorische und technische Maßnahmen verhindert werden können.
02 Risiken und Auswirkungen
Unveränderte Standardzugänge und unzureichende Passwortanforderungen zählen zu den bedeutendsten Schwachstellen bei der Authentifizierung. Dies spiegelt sich auch in den OWASP Top 10, einer international anerkannten Übersicht der bedeutendsten Sicherheitsrisiken für Webanwendungen, wider: Beide Schwachstellen werden der Kategorie A07:2021 „Identification and Authentication Failures“ zugeordnet. Obwohl die Ursachen unterschiedlich sind, führen sie letztlich zum gleichen sicherheitskritischen Problem: unbefugten Zugriffen auf Systeme und Daten.
Zur Ausnutzung dieser Schwachstellen nutzen Angreifer unter anderem automatisierte Verfahren. Während beim Credential Stuffing Zugangsdaten aus früheren Datenlecks verwendet werden, werden beim Password Spraying häufig verwendete Passwörter gegen zahlreiche Benutzerkonten getestet. Ob ein solcher Angriff erfolgreich ist, hängt unter anderem davon ab, ob das System Anmeldeversuche begrenzt oder weitere Schutzmaßnahmen, beispielsweise eine Mehrfaktor-Authentifizierung, einsetzt. Insbesondere unveränderte Standardzugänge stellen hierbei ein erhebliches Sicherheitsrisiko dar, da Angreifer die werkseitigen Zugangsdaten häufig ohne größeren Aufwand aus öffentlich zugänglichen Herstellerdokumentationen oder anderen allgemein verfügbaren Quellen recherchieren können. Besonders häufig finden sich unveränderte Standardzugänge bei Testsystemen, Backup-Oberflächen und selten genutzten Verwaltungszugängen.
Gelingt die Authentifizierung, erhält der Angreifer Zugriff auf das jeweilige Benutzerkonto oder die Verwaltungsoberfläche. Je nach Berechtigung kann er Konfigurationen ändern, Daten einsehen oder das System als Ausgangspunkt für weitere Angriffe nutzen.
Aus datenschutzrechtlicher Sicht verpflichtet Art. 32 DSGVO Verantwortliche, Datenverarbeitungssysteme durch geeignete technische und organisatorische Maßnahmen vor unbefugten Zugriffen zu schützen. Maßstab für die Auswahl dieser Maßnahmen ist der Stand der Technik. Orientierung bieten insbesondere die Empfehlungen des Bundesamtes für Sicherheit in der Informationstechnik (BSI). Hierzu zählen unter anderem der Einsatz individueller und ausreichend starker Passwörter, der Austausch von Standardpasswörtern sowie Maßnahmen zur Erkennung kompromittierter Passwörter. Ergänzend können die Leitlinien des US-amerikanischen National Institute of Standards and Technology (NIST) herangezogen werden. Diese empfehlen mindestens 15 Zeichen bei einer ausschließlichen Passwortanmeldung und mindestens 8 Zeichen in Kombination mit einem zweiten Authentifizierungsfaktor; die Passwortlänge wird dabei höher gewichtet als starre Komplexitätsanforderungen.
Führt die Ausnutzung einer solchen Schwachstelle zur unbefugten Offenlegung, Veränderung oder zum Verlust personenbezogener Daten, liegt regelmäßig eine Verletzung des Schutzes personenbezogener Daten (Datenschutzvorfall) vor.
03 So erkennen Sie die Schwachstelle
Die Erkennung dieser Schwachstelle setzt an zwei Stellen an, da unveränderte Standardzugänge und unsichere Passwörter unterschiedliche Ursachen haben und daher unterschiedliche Prüfungen sowie Gegenmaßnahmen erfordern. Diese Unterscheidung spiegelt sich auch in der Common Weakness Enumeration (CWE) , einem international etablierten Verzeichnis zur Klassifizierung von Schwachstellen, wider: Unveränderte Standardzugänge werden der CWE-798 („Use of Hard-coded Credentials“), unzureichende Passwortanforderungen der CWE-521 („Weak Password Requirements“) zugeordnet.
1. Prüfung auf Standardzugänge (CWE-798)
Prüfen Sie zunächst anhand der Herstellerdokumentation jedes System auf dokumentierte Werkszugänge. Kontrollieren Sie anschließend, ob diese Zugangsdaten noch funktionieren. Ist dies der Fall, wurden die Standardzugänge nicht ersetzt und die Schwachstelle besteht.
2. Prüfung der Passwortqualität (CWE-521)
Für die Passwortqualität lässt sich ein einzelnes Passwort ohne Preisgabe des Klartexts gegen die Pwned-Passwords-Datenbank prüfen. Dazu wird lokal ein SHA-1-Hash gebildet und nur ein Teil des Hashwerts an die Schnittstelle übertragen. Dieses sogenannte k-Anonymity-Verfahren ermöglicht die Überprüfung, ohne das eigentliche Passwort an den Dienst zu übertragen:
bash echo -n „IhrPasswort“ | sha1sum
Die ersten fünf Zeichen des Hashwerts lassen sich anschließend anfragen:
bash curl https://api.pwnedpasswords.com/range/5BAA6
Erscheint der Rest des eigenen Hashwerts in der Antwortliste, wurde das Passwort bereits in einem Datenleck erfasst.
Eine Schwachstelle liegt vor, wenn Standardzugänge weiterhin verwendet werden oder ein aktives Passwort bereits als kompromittiert bekannt ist.
04 So beheben Sie die Schwachstelle
Die Behebung der Schwachstelle richtet sich nach ihrer Ursache. Unveränderte Standardzugänge müssen dauerhaft beseitigt werden, während unsichere oder bereits kompromittierte Passwörter durch sichere Alternativen zu ersetzen sind.
1. Standardzugänge beseitigen (CWE-798)
2. Unsichere Passwörter ersetzen (CWE-521)
3. Zusätzliche Schutzmaßnahmen
Führen Sie nach der Umsetzung eine erneute Prüfung durch. Die Schwachstelle gilt erst dann als behoben, wenn keine Standardzugänge mehr aktiv sind und alle betroffenen Konten individuelle, ausreichend starke und nicht kompromittierte Passwörter verwenden.
FAQ
Warum sind Standardpasswörter ein Sicherheitsrisiko?
Werkseitig voreingestellte Zugangsdaten sind häufig allgemein bekannt oder in Herstellerdokumentationen auffindbar. Werden sie nach der Inbetriebnahme nicht geändert, können Angreifer unter Umständen ohne großen Aufwand auf Systeme oder Verwaltungsoberflächen zugreifen.
Welche Systeme sind besonders häufig betroffen?
Standardzugänge finden sich unter anderem bei Routern, Netzwerkkameras, Datenbanken und Verwaltungsoberflächen von Webanwendungen. Besonders häufig treten unveränderte Standardzugänge zudem bei Testsystemen, Backup-Oberflächen und selten genutzten Verwaltungszugängen auf.
Welche Angriffe werden durch schwache oder bekannte Passwörter begünstigt?
Angreifer nutzen unter anderem Credential Stuffing und Password Spraying. Dabei werden entweder bereits kompromittierte Zugangsdaten aus früheren Datenlecks oder häufig verwendete Passwörter automatisiert gegen Benutzerkonten getestet.
Welche Bedeutung haben Standardpasswörter im Hinblick auf die DSGVO?
Art. 32 DSGVO verpflichtet Verantwortliche, Systeme durch geeignete technische und organisatorische Maßnahmen vor unbefugten Zugriffen zu schützen. Dazu gehören insbesondere individuelle und ausreichend starke Passwörter, der Austausch von Standardpasswörtern sowie Maßnahmen zur Erkennung kompromittierter Passwörter.
Wie lässt sich feststellen, ob eine entsprechende Schwachstelle besteht?
Standardzugänge können anhand der Herstellerdokumentation identifiziert und anschließend darauf geprüft werden, ob sie weiterhin funktionieren. Zusätzlich können Passwörter gegen Datenbanken bekannter kompromittierter Passwörter geprüft werden, ohne den Klartext des Passworts offenzulegen.
Wie lassen sich Standardpasswörter und unsichere Passwörter wirksam beseitigen?
Werkseitige Passwörter sollten vor der produktiven Inbetriebnahme geändert und nicht benötigte Standardkonten deaktiviert werden. Ergänzend sollten sichere Passwortrichtlinien, ein Abgleich mit bekannten Breach-Listen, Multi-Faktor-Authentifizierung sowie Begrenzungen und Überwachung fehlgeschlagener Anmeldeversuche eingesetzt werden.


