WebScan und VA-Scan:
Ihre Systeme
aus Angreifersicht
Analyse Ihrer öffentlich erreichbaren Systeme aus der Sicht eines Angreifers mit dem WebScan und systematische Identifikation technischer Sicherheitslücken in Ihren internen Systemen und Netzwerken mit dem VA-Scan.
Unverbindlich · 15 Minuten · Kostenlos
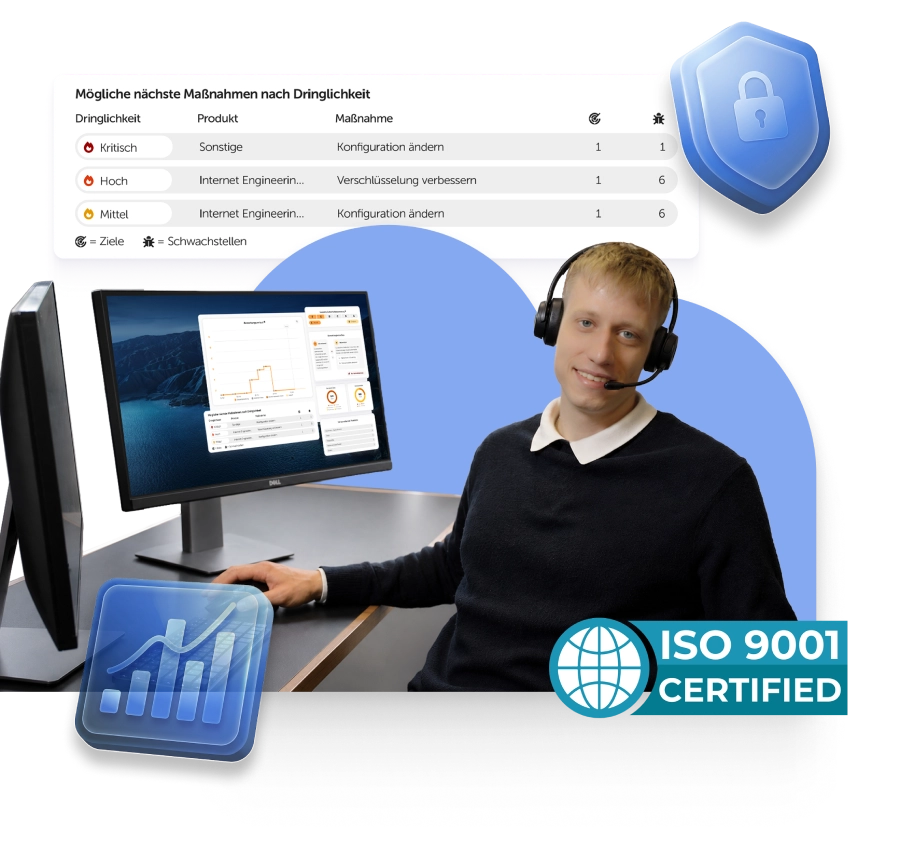







Von außen und innen
Marvin Süß
Consultant, mip Consult GmbH
Regelmäßige Überprüfungen sind essentiell, um die Wirksamkeit Ihrer Maßnahmen sicherzustellen. Viele Unternehmen erkennen Schwachstellen erst bei externen Prüfungen oder nach Sicherheitsvorfällen.
WebScan und VA-Scan im Vergleich
WebScan – von außen |
VA-Scan – von innen |
|
|---|---|---|
Blickwinkel |
Von außen, aus der Sicht eines Angreifers ohne Zugang |
Von innen, aus dem eigenen Netzwerk heraus |
Was geprüft wird |
Öffentlich erreichbare Domains und Webanwendungen |
Interne Systeme und Netzwerke: erreichbare Dienste und offene Ports |
Wie geprüft wird |
Über das Internet, ohne Installation bei Ihnen |
Über einen bereitgestellten Scan-Rechner in Ihrem Netz |
Typische Funde |
Veraltete Software, unsichere Konfigurationen, schwache Verschlüsselung und Protokolle |
Fehlende Updates, unsichere Konfigurationen, unnötig offene Dienste |
Beantwortet die Frage |
Was findet jemand, der uns von außen ansieht? |
Wie weit käme jemand, der schon im Netz ist? |
Beide Scans liefern einen technischen Detailbericht für die IT und einen Management-Bericht für die Geschäftsleitung – einmalig, wiederkehrend oder dauerhaft, auf Wunsch mit Nachscan zur Kontrolle der Wirksamkeit. Die Kombination aus Web- und Netzwerk-Scan deckt beide Seiten ab.
WebScan – was ein Angreifer
von außen sieht
Der externe WebScan analysiert Ihre öffentlich erreichbaren Systeme aus der Sicht eines Angreifers, also das, was von außen sichtbar ist.
Wählen Sie den passenden WebScan
für Ihr Unternehmen
Basic
Bis zu 3 öffentlich erreichbare Systeme
99€
*
Premium
Beliebt
Bis zu 5 öffentlich erreichbare Systeme
129€
*
Excellence
6 Scans – bis zu 5 öffentlich erreichbare Systeme
599€
*
* Einmaliger Festpreis, zzgl. 19 % MwSt.
VA-Scan – wie weit jemand käme,
der schon im Netz ist.
Der interne VA-Scan identifiziert systematisch technische Sicherheitslücken in Ihren internen Systemen und Netzwerken. Geprüft wird von innen, über einen bereitgestellten Scan-Rechner.
VA-Scan
Interner Netzwerk-Scan über einen bereitgestellten Scan-Rechner
Preis auf Anfrage
Zwei Scans, ein Bild Ihrer Lage
Die Kombination aus Web- und VA-Scan deckt beide Seiten ab. Unabhängig davon, für welchen Scan Sie sich entscheiden, bekommen Sie dieselben Ergebnisse in die Hand:
„Der WebScan der mip Consult GmbH hat uns einen klaren Blick auf unsere Sicherheitslage gegeben – das war längst überfällig. Besonders hilfreich war die strukturierte und transparente Übersicht über unsere öffentlich sichtbaren Systeme und potenziellen Risiken.
So können wir unsere Angriffsfläche gezielt bewerten und Maßnahmen priorisiert weiterentwickeln – als Grundlage für die kontinuierliche Verbesserung unserer Sicherheitsarchitektur.“
Michael Schröer
Managing Partner
M2. technology & project consulting GmbH
Was ein Angreifer über Sie findet,
finden wir zuerst.
Unverbindlich · 15 Minuten · Kostenlos
Häufig gestellte Fragen
Was ist der Unterschied zwischen WebScan und VA-Scan?
Der externe WebScan analysiert Ihre öffentlich erreichbare Systeme aus der Sicht eines Angreifers, also das, was von außen sichtbar ist. Der interne VA-Scan identifiziert systematisch technische Sicherheitslücken in Ihren internen Systemen und Netzwerken. Beide Blickwinkel zusammen ergeben erst ein vollständiges Bild.
Sind Schwachstellenscans gesetzlich vorgeschrieben?
Nicht als Scan, aber als Ergebnis. Art. 32 Abs. 1 lit. d DSGVO verlangt ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung der Wirksamkeit Ihrer technischen und organisatorischen Maßnahmen. Für Einrichtungen unter dem BSIG kommen Schwachstellenmanagement und die Bewertung der Wirksamkeit der Maßnahmen als eigene Pflichtpunkte hinzu. Ein Scan ist der praktikabelste Weg, beides zu erfüllen.
Wie oft sollten wir scannen?
Eine gesetzlich vorgeschriebene Frequenz gibt es nicht – weder die DSGVO noch das BSIG nennen ein Intervall. „Regelmäßig“ heißt risikobasiert: abhängig davon, wie exponiert Ihre Systeme sind und wie häufig sie sich ändern. Nach größeren Änderungen an der Infrastruktur ist ein Scan in jedem Fall angebracht.
Brauchen wir eine Erlaubnis, bevor gescannt wird?
Für eigene Systeme genügt Ihre Beauftragung. Sobald fremde Systeme betroffen sind, etwa bei Hosting, Cloud oder Dienstleistern –, brauchen wir die ausdrückliche schriftliche Freigabe der Verfügungsberechtigten, mit festgelegtem Umfang, Zeitraum und Methode. Das ist kein Formalismus: Ohne Auftrag bewegen sich Scans im Bereich der §§ 202a ff. StGB. Wir klären den Scope deshalb vor dem ersten Scan schriftlich.
Was passiert mit den gefundenen Schwachstellen?
Sie erhalten klare, verständliche Berichte mit priorisierten Handlungsempfehlungen, also nicht nur eine Liste von Funden, sondern eine Reihenfolge. Für eine nachhaltige Absicherung etablieren wir auf Wunsch Prozesse zur kontinuierlichen Überwachung.
Reicht ein Scan, um NIS-2 zu erfüllen?
Nein. Das BSIG verlangt ein ganzes Bündel an Maßnahmen, von der Risikoanalyse über Notfallmanagement und Lieferkettensicherheit bis zu Schulungen und Mehr-Faktor-Authentisierung. Schwachstellenmanagement und die Bewertung der Wirksamkeit sind zwei davon. Der Scan ist ein wichtiger Baustein, aber kein Ersatz für ein Managementsystem.