Ihre Informationssicherheit in Expertenhand
Wir unterstützen Sie und Ihren internen ISB oder tragen als Ihr externer Partner das gesamte Umsetzungsprojekt.
Unverbindlich · 15 Minuten · Kostenlos







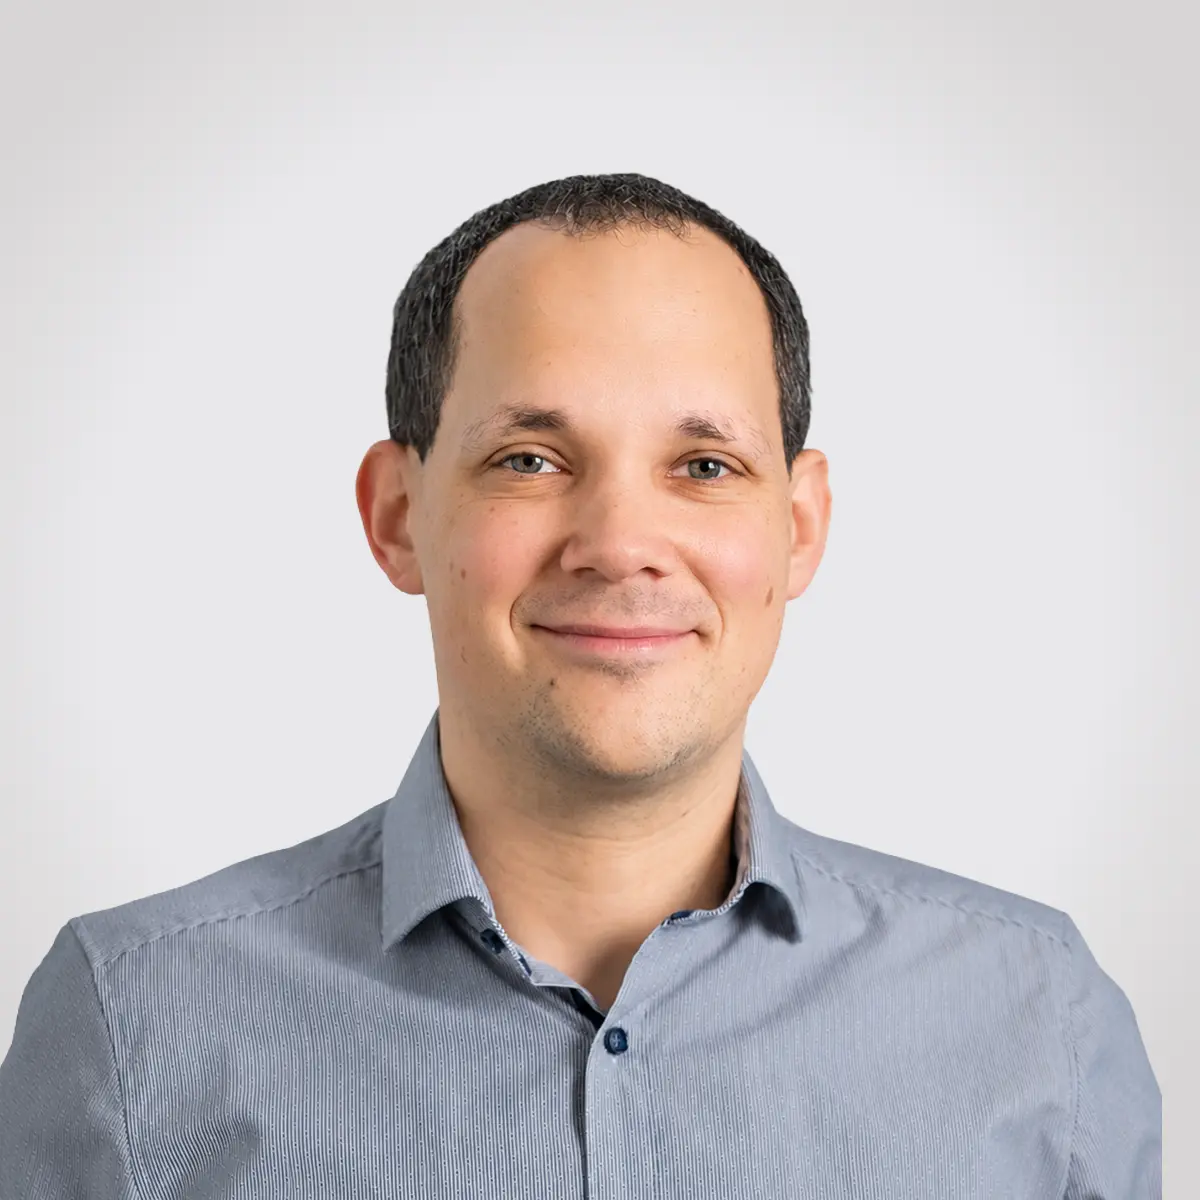
Marvin Süß
Consultant
mip Consult GmbH
Was der externe ISB für Sie übernimmt
Wir stellen Ihnen einen externen Informationssicherheitsbeauftragten als dauerhafte, zentrale Ansprechperson für alle Fragen der Informationssicherheit.
Dazu gehören der Aufbau und die Weiterentwicklung Ihrer Sicherheitsorganisation, die Pflege von Sicherheitsleitlinie und -richtlinien sowie die Steuerung von Schutzbedarfsfeststellung, Risikomanagement, Dienstleistern und Lieferkette. Der ISB begleitet IT-Projekte, interne und externe Audits sowie Sicherheitsvorfälle inklusive Meldepflichten, koordiniert Schwachstellenmanagement und Scans und verfolgt die Wirksamkeit beschlossener Maßnahmen. Außerdem ermittelt er den Schulungsbedarf, plant Awareness-Maßnahmen und berichtet an die Geschäftsleitung, die er bei ihren Leitungspflichten unterstützt.
Unverbindlich · 15 Minuten · ohne Vorbereitung
Unsere Pakete für Ihre
Informationssicherheitsberatung
In allen Paketen
Mehrsprachige Betreuung
Persönlicher Ansprechpartner
Zertifizierte Informationssicherheitsexpertinnen und -experten
Anwält:innen von Eggert & Partner Rechtsanwälte · Service in Deutschland · Alle Preise netto zzgl. USt.
So starten Sie mit einem externen ISB
Wir freuen uns darauf, mit Ihnen zusammenzuarbeiten. Zögern Sie nicht, uns zu kontaktieren.
Schritt 01
Kostenlose Erstberatung
Wir bieten eine kostenlose telefonische Erstberatung an, um mit Ihnen gemeinsam die derzeitige Situation der Informationssicherheit in Ihrem Unternehmen zu besprechen.
Schritt 02
Bedarfsanalyse
Gemeinsam verstehen wir Ist-Zustand, Risiken und Ziele – technisch wie organisatorisch.
Schritt 03
Individuelles Angebot
Auf Grundlage Ihrer aktuellen Situation und des abgestimmten Vorgehens erstellen wir ein Angebot, das direkt auf Ihre Bedürfnisse zugeschnitten ist.
Schritt 04
Beratungsstart
Nach Unterzeichnung des Beratungsvertrags starten unsere Informationssicherheitsexpertinnen und -experten mit dem Beratungsprozess.
Brauchen Sie einen externen Informationssicherheitsbeauftragten?
Unverbindlich · 15 Minuten · Kostenlos
Häufig gestellte Fragen
Ist die Benennung eines ISB gesetzlich vorgeschrieben?
Für die meisten Unternehmen nicht. Das BSIG verpflichtet betroffene Einrichtungen zu Risikomanagementmaßnahmen, schreibt aber keine eigene Funktion vor. Verpflichtend wird die Benennung für Betreiber kritischer Anlagen und in einzelnen regulierten Branchen. Sinnvoll ist die Rolle trotzdem: Ohne benannte Verantwortliche bleibt die Umsetzung an niemandem hängen.
Kann unser Datenschutzbeauftragter die Rolle mit übernehmen?
Das ist rechtlich umstritten. Nach Art. 38 Abs. 6 DSGVO sind Zusatzaufgaben nur zulässig, wenn daraus kein Interessenkonflikt entsteht und die Aufsichtsbehörden bewerten diesen Fall unterschiedlich: Thüringen lehnt die Kombination ab, Niedersachsen rät davon ab, Sachsen differenziert, das BSI nennt sie „nicht unkritisch“. Kritisch wird es, sobald dieselbe Person über Maßnahmen und Budget entscheidet, die sie als Datenschutzbeauftragte kontrollieren müsste – dann kontrolliert sie sich selbst. Wir schauen uns Ihre konkrete Konstellation an, bevor Sie sich festlegen.
Ab wann braucht ein Unternehmen Informationssicherheitsberatung?
Der Handlungsbedarf für ein Informationssicherheits-Management erwächst nicht primär aus gesetzlichen Regelungen (Ausnahme: Kritische Infrastrukturen), sondern eher aus der individuellen Einschätzung der eigenen Gefährdung oder Bedrohung.
Die Auswirkungen von NIS-2 auf eine Organisation hängen von ihrer Cybersicherheitsreife ab: Stark regulierte Branchen wie das Gesundheitswesen erfüllen möglicherweise bereits viele der Anforderungen, während weniger regulierte Sektoren vor großen Herausforderungen stehen könnten.
Muss unsere Geschäftsleitung selbst geschult werden?
Ja, wenn Ihr Unternehmen unter das BSIG fällt. Die Geschäftsleitung muss die Risikomanagementmaßnahmen billigen, ihre Umsetzung veranlassen und überwachen und regelmäßig an Schulungen teilnehmen. Eine feste Frequenz nennt das Gesetz nicht. Für Pflichtverletzungen haftet die Geschäftsleitung gegenüber dem Unternehmen persönlich.
Was übernimmt der externe ISB, was bleibt bei uns?
Das entscheiden Sie: Wir unterstützen Sie und Ihren internen ISB, oder wir tragen als Ihr externer Partner das gesamte Umsetzungsprojekt. Was in Ihrem Fall sinnvoll ist, klären wir in der Bedarfsanalyse, gemeinsam verstehen wir Ist-Zustand, Risiken und Ziele, technisch wie organisatorisch.