




Dlaczego standardowe hasła mogą zapewnić atakującym bezpośredni dostęp do Twoich systemów

01 Podstawowe informacje techniczne
Jeden niebezpieczny hasło może wystarczyć, aby atakujący przejął kontrolę nad systemem. Praktycznie niebezpieczne hasła występują zwłaszcza w dwóch sytuacjach:
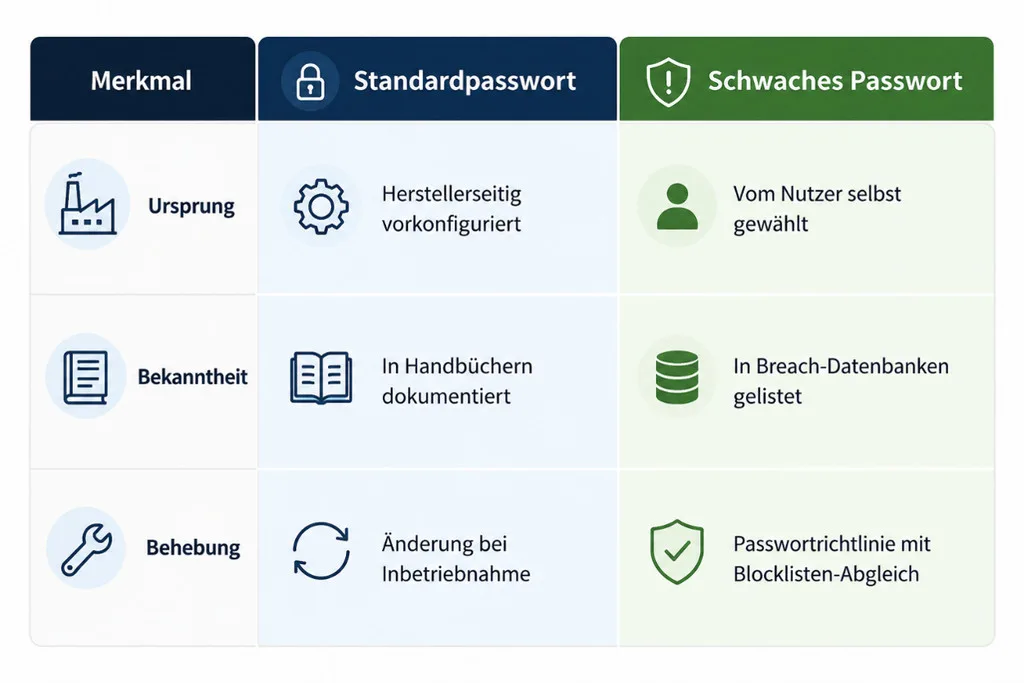
Po pierwsze, może się zdarzyć, że wbudowane przez producenta dane dostępu po uruchomieniu nie zmieniono Niektóre systemy, takie jak routery, kamery sieciowe, bazy danych i interfejsy administracyjne aplikacji internetowych, są dostarczane z zaimplementowanym kontem użytkownika i standardowym hasłem, na przykład „admin/admin“ lub „root/12345“. Są one przeznaczone wyłącznie do pierwszej konfiguracji i powinny zostać natychmiast zastąpione indywidualnymi danymi dostępu.
Poza tym użytkownicy czasami wybierają hasła, które są łatwe do wymyślenia lub znane z wcześniejszych luk w bezpieczeństwie danych. Atakujący mogą zautomatyzować wykorzystanie takich haseł w próbach zalogowania za pomocą publicznie dostępnych list haseł. Do przykładów takich haseł należą proste cyfry takie jak „123456“, łatwo przewidywalne hasła takie jak „passwort1“ lub hasła, które już były kompromitowane w wcześniejszych lukach w bezpieczeństwie danych. Do najbardziej znanych kolekcji należą „Pwned Passwords“ autorstwa Have I Been Pwned, które zawierają kompromitowane hasła pochodzące z licznych opublikowanych luk w bezpieczeństwie danych.
Obaj scenariusze ostatecznie prowadzą do tego samego wyniku: atakujący nie musi złamać hasła, ale już go zna lub może go wywnioskować z licznych możliwych haseł. Chociaż przyczyny są różne, w obu przypadkach powstają możliwe do uniknięcia luki w procesie uwierzytelniania, które można zminimalizować dzięki odpowiednim środkom organizacyjnym i technologicznym.
02 Ryzyka i konsekwencje
Nierozwrotne standardowe metody dostępu i niewystarczające wymagania dotyczące haseł stanowią najważniejsze słabości w procesie uwierzytelniania. Co za tym idzie, pojawiają się one również w rankingu OWASP Top 10, międzynarodowej analizie najważniejszych zagrożeń dla bezpieczeństwa aplikacji internetowych: oba te luki zostały zakwalifikowane do kategorii A07:2021 „Identification and Authentication Failures“. Chociaż przyczyny różnią się, ostatecznie prowadzą one do tego samego krytycznego dla bezpieczeństwa problemu: nieautoryzowanemu dostępowi do systemów i danych.
W celu wykorzystania tych luk atakujący stosuje m.in. automatyczne procedury. Podczas procedury Credential Stuffing dane logowania z wcześniejszych luk w zabezpieczeniach są wykorzystywane, podczas gdy w procedurze Password Spraying często testowane są popularne hasła dla wielu kont użytkowników. Efektywność takiego ataku zależy między innymi od tego, czy system ogranicza próby logowania lub stosuje inne środki bezpieczeństwa, takie jak wieloczynnikowa uwierzytelnianie. W szczególności niezmodyfikowane standardowe loginy stanowią poważne zagrożenie dla bezpieczeństwa, ponieważ atakujący może często uzyskać dostęp do danych bez dużego wysiłku poprzez publicznie dostępne dokumentacje producentów lub inne ogólnie dostępne źródła. W szczególności niezmodyfikowane standardowe loginy występują w systemach testowych, na powierzchniach backupowych oraz w rzadko używanych obszarach administracyjnych.
Jeśli udaje się uwierzytelnienie, atakujący uzyskuje dostęp do odpowiedniego konta użytkownika lub obszaru administracyjnego. W zależności od uprawnień może zmieniać konfiguracje, przeglądać dane lub wykorzystywać system jako punkt wyjścia dla kolejnych ataków.
Z punktu widzenia ochrony danych osobowych art. 32 RODO zobowiązuje administratorów do ochrony systemów przetwarzania danych przed nieuprawnionym dostępem za pomocą odpowiednich środków technicznych i organizacyjnych. Miarzystem wyboru tych środków jest aktualna technologia. W tym celu mogą być używane m.in.: Zalecenia Federalnego Urzędu ds. Bezpieczeństwa Technologii Informacyjnej (BSI). Do tego należy m.in. stosowanie indywidualnych i wystarczająco mocnych haseł, wymianę standardowych haseł oraz działania mające na celu wykrywanie kompromitowanych haseł. Dodatkowo mogą być stosowane następujące procedury: Wytyczne amerykańskiego Narodowego Instytutu Norm i Technologii (NIST) te zalecane są w przypadku wyłącznie logowania za pomocą hasła, a ich długość powinna wynosić co najmniej 15 znaków oraz co najmniej 8 znaków w połączeniu z drugim czynnikiem uwierzytelniania; długość hasła jest w tym przypadku ważniejsza niż rygorystyczne wymagania dotyczące złożoności.
W przypadku wykorzystania takiej luki w zabezpieczeniach do nieautoryzowanego ujawnienia, zmiany lub utraty danych osobowych występuje zwykle naruszenie ochrony danych osobowych (zgłoszenie naruszenia ochrony danych).
03 Jak zauważyć słabość
Rozpoznawanie tego luki zabezpieczeń dotyczy dwóch punktów, ponieważ niezmienione standardowe hasła i niepewne hasła mają różne przyczyny i dlatego wymagają różnych procedur kontrolnych oraz środków zaradczych. Ta różnica w interpretacji odzwierciedla się również w Common Weakness Enumeration (CWE) , Według międzynarodowego katalogu klasyfikacji luk w zabezpieczeniach: niezmodyfikowane standardowe metody dostępu są klasyfikowane jako CWE-798 („Use of Hard-coded Credentials“), a niewystarczające wymagania dotyczące haseł przez CWE-521 („Weak Password Requirements“).
1. Badanie standardowych metod dostępu (CWE-798)
Najpierw sprawdźcie w dokumentacji producenta, czy każdy system ma udokumentowane wstępne dane dostępu. Następnie sprawdźcie, czy te dane dostępu nadal działają. Jeśli tak, to standardowe dane dostępu nie zostały zastąpione, a błąd dotyczy tej szczególnej sytuacji.
2. Badanie jakości haseł (CWE-521)
W celu sprawdzenia jakości hasła, pojedyncze hasło bez podania klucza prywatnego można sprawdzić w bazie danych Pwned-Passwords. W tym celu lokalnie generowany jest hash SHA-1, a jedynie część tego hasła jest przesyłana do interfejsu. Technika ta, zwana k-anonymity, umożliwia sprawdzenie bez konieczności przesyłania prawdziwego hasła do serwisu:
bash echo -n „Twoje hasło“ | sha1sum
Pierwsze pięć znaków haszordu można następnie zapytać o następujące informacje:
Bash curl https://api.pwnedpasswords.com/range/5BAA6
Jeżeli pozostała część własnego haszmodu pojawia się w liście odpowiedzi, to hasło zostało już przechwycone w wyniku włamania do systemu.
Lekka luki występują wtedy, gdy standardowe metody dostępu nadal są używane lub aktywne hasło jest już uznane za narażone na ryzyko.
04 Jak rozwiązać ten luki w zabezpieczeniach
Usuwanie luki w zabezpieczeniu zależy od jej przyczyny. Niezmienione standardowe metody dostępu należy natychmiast usunąć, podczas gdy niebezpieczne lub już kompromitowane hasła należy zastąpić bezpieczniejszymi alternatywami.
1. Eliminowanie standardowych dostępów (CWE-798)
2. Niepewne hasła zastępują (CWE-521)
3. Dodatkowe środki bezpieczeństwa
Po wykonaniu tej procedury należy ponownie przeprowadzić kontrolę. Też w tym przypadku słabość zostanie uznana za rozwiązana, gdy nie będzie już aktywnych standardowych dostępu i wszystkie dotknięte konta będą używały indywidualnych, wystarczająco mocnych i niekompromitowanych haseł.
FAQ
Dlaczego standardowe hasła stanowią zagrożenie dla bezpieczeństwa?
Zgrupowane przez producenta dane dostępu są często powszechnie znane lub dostępne w dokumentacji producenta. Jeśli nie zostaną zmienione po wdrożeniu, napastnicy mogą w pewnych okolicznościach uzyskać dostęp do systemów lub powierzchni administracyjnych bez dużego wysiłku.
Jakie systemy są szczególnie często dotknięte?
Standardowe metody dostępu występują między innymi w routerach, kamerach sieciowych, bazach danych oraz w interfejsach administracyjnych aplikacji internetowych. Szczególnie często występują one bez zmian w systemach testowych, powierzchniach backupowych oraz rzadko używanych interfejsach administracyjnych.
Jakie ataki są sprzyjane przez słabe lub znane hasła?
Atacujący wykorzystują m.in. Credential Stuffing i Password Spraying. W tym procesie automatycznie testowane są konta użytkowników na podstawie już kompromitowanych danych dostępu z wcześniejszych luk w zabezpieczeniach lub powszechnie używanych haseł.
Jakie znaczenie mają standardowe hasła w kontekście RODO?
Artykuł 32 RODO zobowiązuje administratorów do zabezpieczania systemów przed nieautoryzowanym dostępem poprzez odpowiednie środki techniczne i organizacyjne. Do tego należy przede wszystkim stosowanie indywidualnych i wystarczająco mocnych haseł, wymianę standardowych haseł oraz działania mające na celu wykrywanie kompromitowanych haseł.
Jak można ustalić, czy istnieje odpowiednia luka bezpieczeństwa?
Standardowe metody dostępu można zidentyfikować na podstawie dokumentacji producenta i następnie sprawdzić, czy nadal działają. Dodatkowo można sprawdzić hasła w porównaniu z bazami danych znanych zagrożeń, nie ujawniając w ten sposób samego tekstu hasła.
Jak skutecznie zlikwidować standardowe i niebezpieczne hasła?
Sygnałowe hasła należy zmienić przed uruchomieniem produkcyjnym, a niepotrzebne standardowe konta należy wyłączyć. Dodatkowo należy stosować bezpieczne zasady tworzenia haseł, porównywanie z znanymi listami zagrożeń, wieloczynnikową autoryzację oraz ograniczenia i monitorowanie nieudanych prób logowania.


