





01 技术背景
一个单一的弱密码就足以让攻击者控制系统。在实践中,弱密码主要存在两种情况:
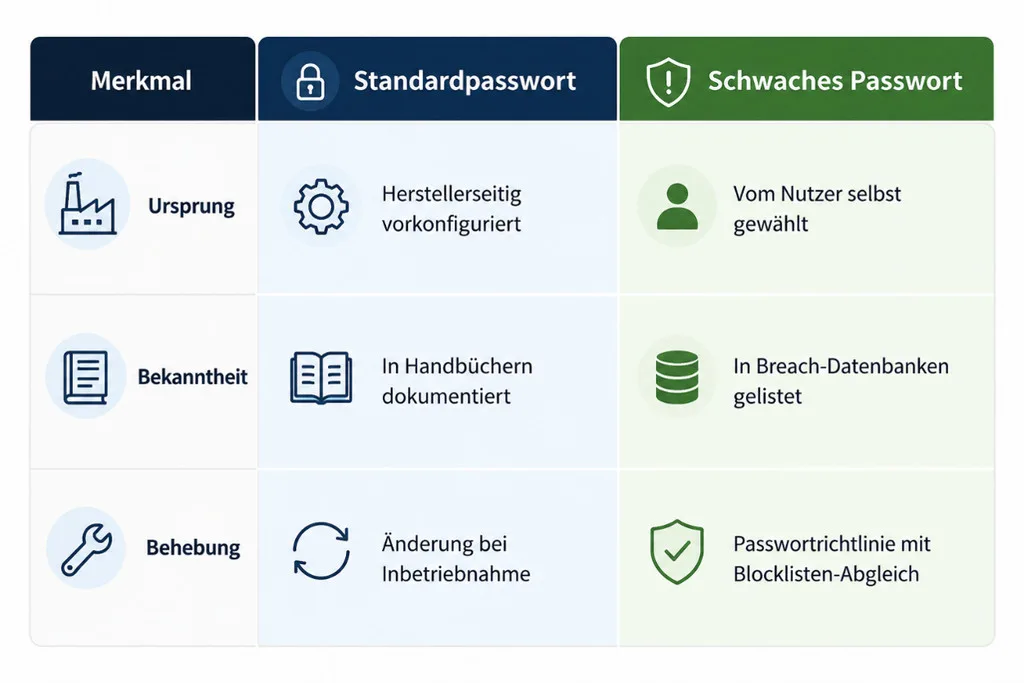
首先,可能会出现 工厂预设的访问数据 在调试完成后 未更改 许多系统,如路由器、网络摄像头、数据库以及 Web 应用的管理界面,都带有预置的用户账户和标准密码,例如„admin/admin“或„root/12345“。这些密码仅用于首次配置,并且应在随后立即通过个人登录凭证进行替换。
另外,用户有时会选择密码,这些密码容易被猜出,或者已经从以前的数据泄露中得知。攻击者可以使用公开可用的密码列表自动使用这些密码进行登录尝试。例如,简单的数字序列如„123456“,容易预测的密码如„passwort1“,以及已经在以前的数据泄露中被泄露的密码。最知名的收集组包括Have I Been Pwned的„Pwned Passwords“,该组包含来自众多公开数据泄露中被泄露的密码。
最终,这两个情况都会导致相同的结果:攻击者不需要破解密码,而是已经知道了密码,或者可以从可控范围内的众多可能的密码中推导出密码。尽管原因各不相同,但在这两个情况下,都存在可避免的身份验证漏洞,可以通过适当的组织和技术措施加以预防。可以。
02 风险与影响
未经更改的标准接入方式和不足的密码要求是身份验证方面最主要的弱点之一。这也体现在OWASP Top 10中,该报告是网络应用程序最重要的安全风险的国际认可的汇总:这两个弱点都被归类为A07:2021„身份识别和认证失败“。尽管原因各不相同,但它们最终导致了相同的安全关键问题:未经授权的系统和数据访问。
为了利用这些漏洞,攻击者通常会采用自动化方法。在 Credential Stuffing 中,他们利用以前泄露的数据中的登录凭据;而在 Password Spraying 中,他们通常会针对大量用户账户测试常用的密码。这种攻击的成功程度取决于系统是否限制登录尝试,或者是否采用其他安全措施,例如多因素身份验证。尤其是在未更改的标准登录凭据的情况下,这构成了一项重大安全风险,因为攻击者通常可以从公开可用的制造商文档或其他公开可用的来源中获取工作级登录凭据,而无需付出太多努力。未更改的标准登录凭据尤其常见于测试系统、备份接口以及很少使用的管理登录。
如果成功进行身份验证,攻击者便可以访问相应用户账户或管理界面。根据权限的不同,他/她可能会更改配置、查看数据,或者将系统作为进一步攻击的起点。
从数据保护的角度来看,DSGVO 第 32 条要求责任人通过适当的技术和组织措施来管理数据处理系统。采取措施保护免受未经授权的访问。选择这些措施的标准是技术水平。特别是以下方面可以提供指导: 信息安全管理局(BSI)的建议. 这包括使用个人且强度足够强的密码、交换标准密码以及采取措施识别已泄露密码的行为。此外,还可以采取以下措施: 美国国家标准与技术研究院(NIST)的指导方针 这些密码长度至少为 15 个字符,用于一次性密码登录;在结合第二种身份验证因素的情况下,这些密码长度至少为 8 个字符;密码长度的权重高于硬性复杂性要求。
如果滥用这种漏洞导致个人数据被未经授权披露、更改或丢失,则通常会构成个人数据保护(数据保护事件)的违法行为。
03 如何识别漏洞
识别此漏洞需要在两个方面进行处理,因为不变的标准访问方式和不安全的密码都有各自的原因,因此需要采用不同的测试方法和应对措施。这种区分也体现在 通用弱点枚举 (CWE) , 根据国际公认的漏洞分类列表„CWE-798(使用硬编码凭证)“和„CWE-521(弱密码要求)“,未更改的标准访问权限被归类为“脆弱”。
第一轮标准访问测试(CWE-798)
首先,根据制造商文档,检查每个系统的文档记录的工厂接入点。然后,检查这些接入点的功能是否仍然有效。如果有效,则说明这些默认接入点尚未被替换,因此存在漏洞。
第二项测试:密码质量(CWE-521)
对于密码质量,可以对单个密码进行检查,无需披露清晰文本即可通过 Pwned-Passwords 数据库进行检查。为此,在本地生成一个 SHA-1 哈希,并将哈希值的一部分仅传输至接口。这种所谓的 k 匿名性方法允许在不将实际密码传输给服务的情况下进行检查:
bash echo -n „您的密码“ | sha1sum
随后,可以查询哈希值的前五个字符:
bash curl https://api.pwnedpasswords.com/range/5BAA6
如果自己的哈希值其余部分在答案列表中出现,则密码就已经在数据泄露中被记录了。
如果仍然使用标准登录方式,或者已知有效的密码已被证明是可被攻破的,则存在漏洞。
04 如何修复漏洞
漏洞修复的重点在于其根源。必须永久消除不可更改的标准访问权限,同时通过安全替代方案替换不安全或已泄露的密码。
1. 消除标准访问路径(CWE-798)
2. 使用不安全的密码(CWE-521)
3. 额外的保护措施
实施后,应再次进行审核。只有当不再使用默认登录方式且所有受影响账户都使用安全且足够强且未被泄露的密码时,该漏洞才算被修复。
常见问题解答
为什么标准密码是一种安全风险?
出厂时预设的访问数据通常是众所周知的,或可从制造商文档中找到。如果在设备启动后未进行更改,攻击者可能无需付出太多努力即可访问系统或管理界面。
哪些系统受影响尤为严重?
标准访问权限主要存在于路由器、网络摄像头、数据库以及 Web 应用程序的管理界面中。此外,在测试系统、备份界面以及很少使用的管理界面中,通常也会出现不变的标准访问权限。
哪些攻击是由弱密码或已知密码所引发的?
攻击者使用 Credential Stuffing 和 Password Spraying 等方法,自动对用户帐户进行测试,以检查是否存在已泄露的登录凭据,或者检查常见密码的使用情况。
标准密码在 GDPR 方面具有哪些意义?
DSGVO 第 32 条要求责任方通过适当的技术和组织措施保护系统免受未经授权的访问。这包括个人密码强度足够的密码、交换标准密码以及识别被破坏密码的措施等。密码。
如何确定是否存在此类漏洞?
可以使用制造商文档来识别标准密码访问方式,然后检查它们是否仍可正常工作。此外,无需泄露密码的完整文本,即可通过对比已知被攻破密码的数据库来验证密码是否有效。
如何有效消除标准密码和不安全的密码?
生产前应更改默认密码,并禁用不需要的默认帐户。此外,还应制定安全密码策略、与已知违规名单进行对比、采用多因素身份验证以及设置限制和进行监控。将使用未成功的注册尝试。


