WebScan i VA-Scan:
Ich systemy
z punktu widzenia atakującego
Analiza dostępnych publicznie systemów z perspektywy atakującego przy użyciu narzędzi WebScan oraz systematyczna identyfikacja technicznych luk w zabezpieczeniach w Twoich wewnętrznych systemach i sieciach przy użyciu narzędzia VA-Scan.
Nieobowiązkowo · 15 minut · Bezpłatnie
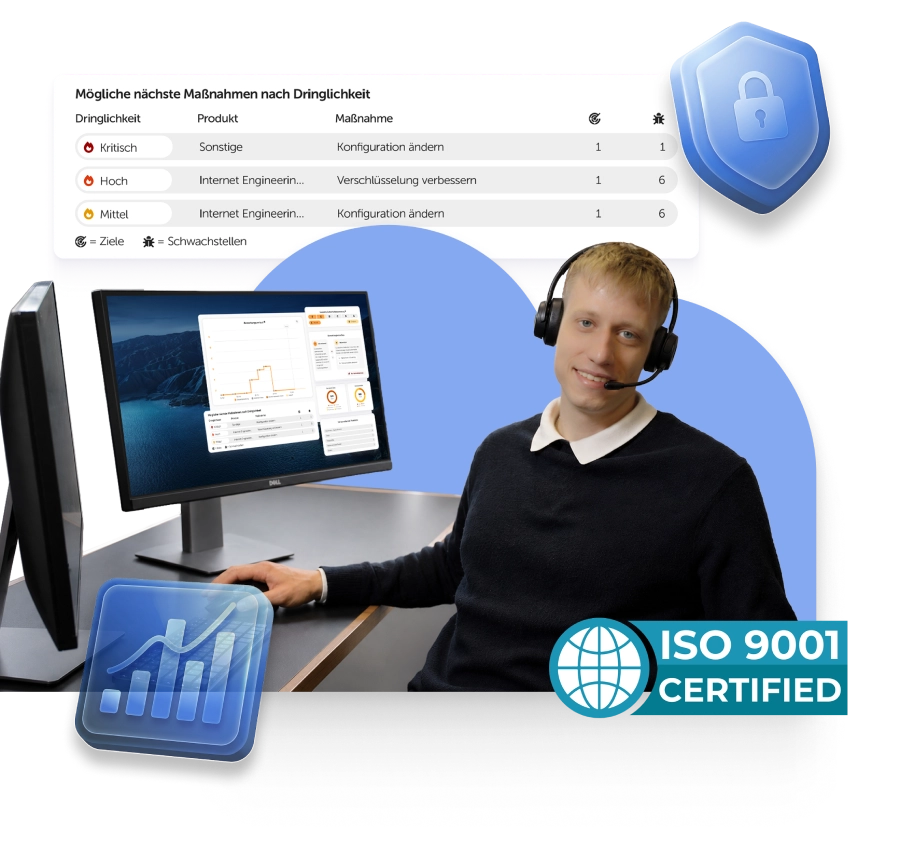







Z zewnątrz i z wnętrza
Marvin Süß
Konsultant, spółka mip consult komandytowa
Regularne kontrole są niezbędne, aby zapewnić skuteczność swoich działań. Wielu przedsiębiorstw dostrzega luki w zabezpieczeniach dopiero po zewnętrznych kontrolach lub po incydentach bezpieczeństwa.
WebScan i VA-Scan w porównaniu
WebScan – z zewnątrz |
Skanowanie VA – z zewnątrz |
|
|---|---|---|
Kąt widzenia |
Z zewnątrz, z perspektywy atakującego bez dostępu |
Z zewnątrz, z własnego środowiska |
Co jest sprawdzane |
Publicznie dostępne domeny i aplikacje internetowe |
Systemy i sieci wewnętrzne: dostępne usługi i otwarte porty |
Jak jest sprawdzane |
Przez Internet, bez instalacji u Ciebie |
Przez dostępny skaner w Twoim sieci |
Typowe znaleziska |
Zastarela oprogramowanie, niepewne konfiguracje, słaba szyfrowanie i protokoły |
Nieaktualizowane oprogramowanie, niepewne konfiguracje, zbędne otwarte usługi |
Odpowiedź na pytanie |
Co myśli ktoś, kto patrzy na nas z zewnątrz? |
Jak daleko by poszedł ktoś, kto już jest w sieci? |
Obaj skany dostarczają raport techniczną analizę szczegółów dla działu IT oraz raport zarządzania dla kierownictwa – jednorazowy, powtarzający się lub stały, z możliwością dodatkowego skanu w celu sprawdzenia skuteczności. Połączenie skanowania sieciowego i sieciowego obejmuje obie strony.
WebScan – co jest atakowcem
widzi to z zewnątrz
External WebScan analizuje Państwa systemy dostępne publicznie z punktu widzenia atakującego, czyli tego, co widoczne z zewnątrz.
Wybierz odpowiedni program webscan
dla Twojej firmy
Podstawowe
Do 3 publicznie dostępne systemy
99€
*
Premium
Popularny
Do 5 publicznie dostępnych systemów
129€
*
Doskonałość
6 skanów – do 5 publicznie dostępnych systemów
599€
*
* Jednorazowy cenowy cios, do którego należy doliczyć % podatek VAT w wysokości 19%.
Skanowanie VA – jak daleko ktoś by poszedł,
który już jest w internecie.
Wewnętrzny skan VA systematycznie identyfikuje techniczne luki bezpieczeństwa w Twoich wewnętrznych systemach i sieciach. Skanowanie odbywa się z zewnątrz za pomocą dostarczanego skanera.
Skanowanie VA
Wewnętrzny skanowanie sieciowego za pomocą dostarczonego komputera do skanowania
Cena na życzenie
Dwa skany, jedno zdjęcie sytuacji
Kombinacja skanowania sieciowego i skanowania VA zapewnia ochronę dla obu stron. Niezależnie od tego, który z tych trybów skanowania wybierzecie, otrzymacie te same wyniki:
„WebScan firmy mip consult GmbH zapewnił nam wyraźny wgląd w naszą sytuację bezpieczeństwa – co było już dawno potrzebne. Szczególnie pomocne było uporządkowane i przejrzyste przedstawienie naszych widocznych dla publicznej wiadomości systemów oraz potencjalnych zagrożeń.”.
W ten sposób możemy ukierunkować naszą przestrzeń ataku i dalej rozwijać działania według priorytetów – co stanowi podstawę dla ciągłego udoskonalania naszej architektury bezpieczeństwa.“
Michael Schröer
Partner zarządzający
M2. technologia i doradztwo projektowe GmbH
To, co atakujący odkryje o tobie,
najpierw znajdziemy to.
Nieobowiązkowo · 15 minut · Bezpłatnie
Najczęściej zadawane pytania
Jaki jest różnica między programem WebScan a programem VA-Scan?
External WebScan analizuje dostępne publicznie systemy z punktu widzenia atakującego, czyli z perspektywy osób z zewnątrz. Internal VA Scan systematycznie identyfikuje techniczne luki bezpieczeństwa w wewnętrznych systemach i sieciach. Obaj te widoki razem tworzą pełny obraz sytuacji.
Czy skanowanie punktów słabości jest obowiązkowe prawnie?
Nie jako skanowanie, ale jako wynik. Artykuł 32 ust. 1 lit. d DSGVO wymienia procedurę regularnej kontroli, oceny i weryfikacji skuteczności Twoich środków technicznych i organizacyjnych. Dla placówek objętych BSIG zarządzanie wadami i ocena skuteczności środków są dodatkowymi obowiązkowymi punktami. Skanowanie jest najbardziej praktycznym sposobem na spełnienie obu tych wymogów.
Jak często powinniśmy skanować?
Nie istnieje prawnie wymagana częstotliwość – ani RODO, ani BSIG nie określają interwału. „Regularnie“ oznacza w oparciu o ryzyko: w zależności od tego, jak narażone są Państwa systemy i jak często się one zmieniają. Po większych zmianach infrastruktury w każdym przypadku zaleca się wykonanie skanu.
Czy potrzebujemy pozwolenia przed skanowaniem?
Dla własnych systemów wystarczy Państwa zatwierdzenie. Gdy systemy innych firm są zaangażowane – np. w zakresie hostingu, chmury lub usługodawców – potrzebujemy wyraźnej pisemnej zgody uprawnionych do decydowania, z określonym zakresem, czasem i metodą. To nie jest formalizm: bez umowy skany znajdują się w zakresie § 202a i nast. StGB. Dlatego przed pierwszym skanowaniem wyjaśniamy zakres w formie pisemnej.
Co dzieje się z znalezionymi lukami w zabezpieczeniach?
Otrzymujecie jasne i zrozumiałe raporty z priorytetowymi rekomendacjami działań, czyli nie tylko listę zidentyfikowanych problemów, ale także kolejność działań. W celu zapewnienia trwałej ochrony, w razie potrzeby ustanawiamy procesy ciągłego monitorowania.
Czy skan wystarczy, by spełnić wymagania normy NIS-2?
Nie. BSIG wymaga kompleksowego pakietu działań, od analizy ryzyka przez zarządzanie awariami i bezpieczeństwo łańcucha dostaw po szkolenia i uwierzytelnianie wielofaktorową. Zarządzanie lukiami bezpieczeństwa i ocena skuteczności to dwa z nich. Scan to ważny element, ale nie zastępuje on systemu zarządzania.
Dodatkowe usługi