WebScan 和 VA 扫描:
他们的系统
从攻击者的角度来看
利用 WebScan 分析攻击者对您公开可访问的系统的分析,并使用 VA-Scan 系统性地识别您内部系统和网络中的技术安全漏洞。
非约束性 · 15分钟 ·免费







从外面和里面
马文·苏斯
顾问, mip consult 有限公司
定期检查对于确保措施有效性至关重要。许多企业在外部审计或安全事件发生后才发现存在漏洞。
WebScan 与 VA-Scan 的比较
WebScan – 从外部 |
VA扫描——从内部 |
|
|---|---|---|
视角 |
从外界的角度来看,从一个没有权限的攻击者的角度来看 |
从内部,通过自己的网络 |
正在测试哪些功能 |
公开可访问的域名和 Web 应用 |
内部系统和网络:可达到的服务和开放的端口 |
如何进行评估 |
通过互联网,无需您安装 |
在您的网络上部署一台扫描机 |
典型发现 |
过时的软件、配置不安全、加密弱且协议不完整 |
缺乏更新、配置不安全、不必要的开放服务 |
回答了这个问题 |
从外面看我们的人会怎么想? |
如果一个人已经在网上,他还能走多远? |
这两套扫描都能为 IT 提供技术详细报告,并为管理层提供管理报告——无论是一次性、重复性还是永久性的扫描,均可按要求提供后续扫描以验证其有效性。结合网络和 Web 扫描,可以覆盖这两方面需求。
WebScan – 攻击者是什么人
从外面看
外部 WebScan 从攻击者的角度分析了您的公开可访问系统,也就是外界所能看到的系统。
选择合适的 WebScan
适合您的企业
基本
多达 3 个可公开访问的系统
99€
*
高级
受欢迎
多达 5 个可公开访问的系统
129€
*
卓越
6 个扫描器 – 最高可达 5 个可公开访问的系统
599€
*
* 一次性价格,不含 19 % % 的增值税.
VA扫描——人们能走多远,
它已经上线了。
内部 VA 扫描系统系统地识别您内部系统和网络中的技术安全漏洞。扫描过程由内部人员通过预置的扫描计算机进行。
VA扫描
通过预置的扫描计算机进行内部网络扫描
价格请咨询
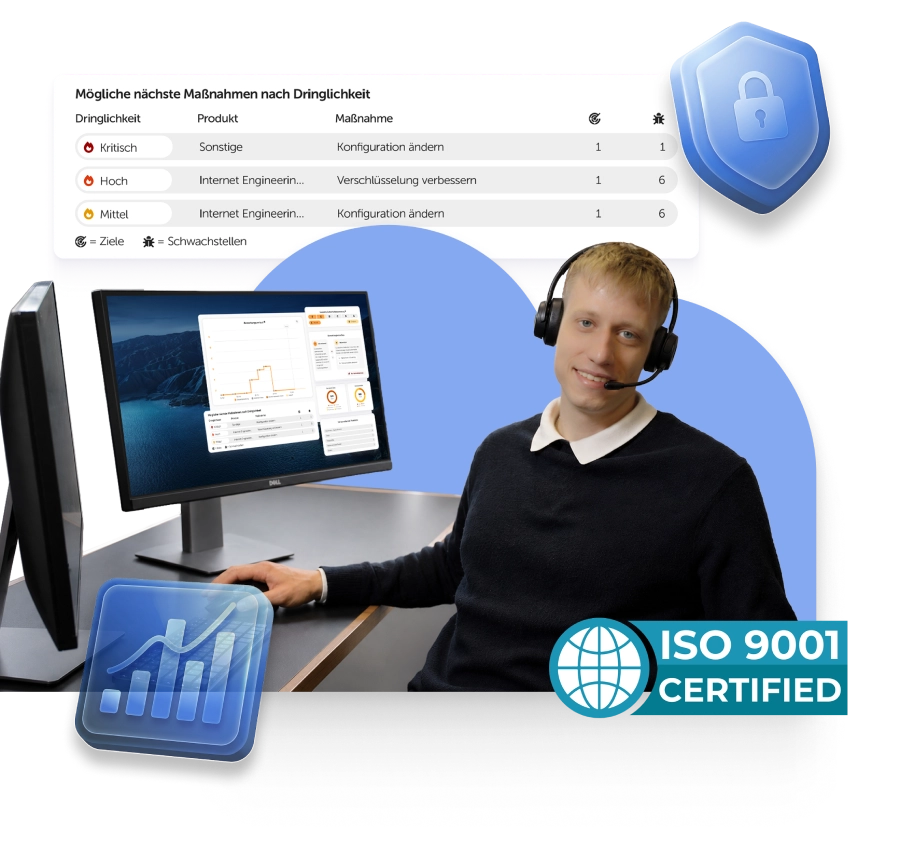
两张扫描图,一张显示您所在位置的图像
网络扫描和虚拟现实扫描的结合可以涵盖这两方面。无论您选择哪种扫描方式,您都能获得相同的结果:
„G mip consult mbH 的 WebScan 给了我们清晰的了解我们安全状况的途径——这种了解早就该有了。最重要的是,它提供了对我们公开可见的系统和潜在风险的结构化、透明的概述。”.
这样一来,我们可以针对性地评估我们的攻击面,并进一步优先制定措施——以此作为我们持续改进安全体系的基础。“
迈克尔·施罗尔
总经理
M2.技术与项目咨询有限公司
攻击者会发现关于你的什么信息,
我们先找到它。
非约束性 · 15分钟 ·免费
常见问题
WebScan 和 VA Scan 的区别是什么?
外部 WebScan 从攻击者的角度分析您的公开可访问系统,即那些外界可以看得见的系统。内部 VA Scan 则系统地识别您内部系统和网络中的技术安全漏洞。这两个角度结合起来才能形成完整的画面。
漏洞扫描是否是法定要求?
并非作为扫描,而是作为结果。根据 GDPR 第 32 条第 1 款 d 项,需要定期审核、评估和评价您的技术和组织措施的有效性。对于 BSIG 下属机构而言,漏洞管理和措施有效性的评估也成为自身的责任项目。扫描是实现这两点的最切实可行的方式。
我们应该多久扫描一次?
没有强制规定的频率——无论是 GDPR 还是 BSIG 都没有规定任何间隔。 „定期“是指基于风险的评估:这取决于您的系统有多暴露,以及它们的变化频率。在基础设施发生重大更改后,任何时候都应该进行扫描。
我们需要在扫描之前获得许可吗?
对于自己的系统,您的授权就足够了。一旦涉及第三方系统(例如托管、云服务或第三方服务提供商),我们需要授权方明确的书面许可,并规定范围、期限和方法。这不是形式主义:如果没有授权,扫描范围仅限于《刑法》第202a条等相关条款。因此,我们在扫描前会事先以书面形式明确授权范围。
找到的漏洞会怎么样?
您将获得清晰、易于理解的报告,其中包含优先行动建议——不仅是一份发现清单,还是一系列建议。根据要求,我们还制定了持续监控流程,以确保可持续性保护。
扫描就足以满足 NIS-2 的要求了吗?
不。BSIG 要求采取一系列措施,包括风险分析、应急管理和供应链安全,以及培训和宣传活动。多因素身份验证。漏洞管理和有效性评估是其中两个方面。扫描是重要的组成部分,但它并不能替代管理体系。