让您的信息安全掌握在专家手中
我们支持您和您的内部 ISB,或作为您的外部合作伙伴,承担整个实施项目的所有责任。
非约束性 · 15分钟 ·免费







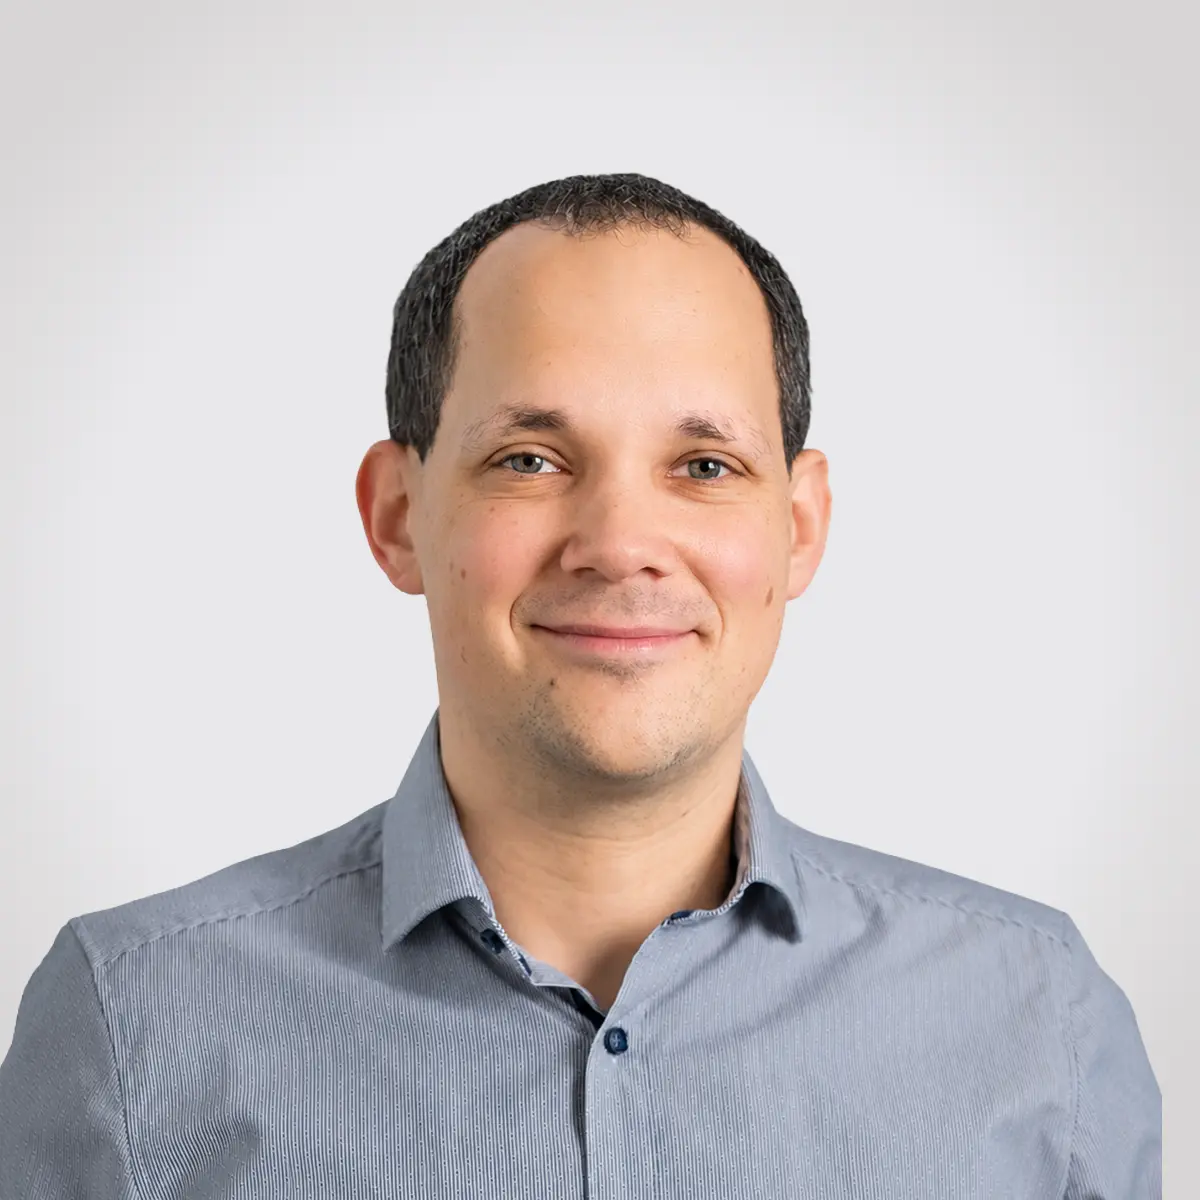
马文·苏斯
顾问
mip Consult GmbH
外部 ISB 会为您承担哪些责任
我们为您提供一名外部信息安全专员作为 信息安全方面的所有问题都将由一个永久性的中央联络人负责处理.
这包括建立和完善安全组织架构、维护安全政策和准则,以及管理安全需求评估、风险管理、服务提供商和供应链。ISB 负责 IT 项目、内部和外部审核以及安全事件的监督,包括报告义务。此外,它还协调漏洞管理和扫描工作,并跟踪已实施措施的有效性。此外,它还确定培训需求,制定意识提升措施,并向管理层汇报,以支持其管理职责。
非约束性 · 15分钟 · 未事先准备
如何开始使用外部 ISB
我们非常期待与您合作。请随时联系我们。
步骤 01
免费初次咨询
我们提供免费电话咨询服务,以便与您一起讨论您企业当前的信息安全状况。
步骤 02
需求分析
我们共同理解现状、风险和目标——无论是技术方面还是组织方面。
步骤 03
个性化服务
根据您的当前情况和统一的流程,我们将为您制定一份量身定制的报价。
步骤 04
咨询开始
在签署咨询协议之后,我们的信息安全专家将开始进行咨询流程。.
您是否需要外部信息安全专员?
非约束性 · 15分钟 ·免费
常见问题
ISB的名称是否需要依法规定?
对大多数企业而言并非如此。 BSIG 规定了相关机构的风险管理措施,但并未规定设立自己的职能部门。 对关键设施的运营者而言,指定人员是强制性的,在某些受监管行业中更是如此。 尽管如此,这一角色还是非常有意义:如果没有指定负责人,任何人都无法阻碍实施工作。.
我们的数据保护官能承担这个角色吗?
这在法律上存在争议。根据 GDPR 第 38 条第 6 款,只有在不产生利益冲突的情况下,监管机构才能批准附加任务;而监管机构则会对这一情况进行不同的评估:图林根州拒绝批准这种结合;下萨克森州则建议不要这样做;而萨克森州则采取了更为谨慎的态度;而国家数据保护委员会则称这种结合„并非不恰当“。一旦同一人决定了需要监管的数据保护专员来监督的措施和预算,情况就会变得非常关键——这时,她就会控制着自己。在我们为您做出决定之前,我们将分析一下您的具体情况。
企业什么时候需要信息安全咨询服务?
信息安全管理方面的行动需求主要不是源自法律规定(例外情况:关键基础设施),而是更多地源自个人对自身风险或威胁的评估。
NIS-2 对组织的冲击取决于其网络安全成熟度水平:例如医疗保健等高度监管的行业可能已经满足了许多要求,而监管程度较低的行业则可能面临重大挑战。
我们的管理层是否需要接受自我培训?
是的,如果您的公司属于 BSIG 的范围。管理层必须批准风险管理措施,组织实施和监督其执行,并定期参加培训。法律并未规定具体频率。对于违反规定的行为,管理层将对公司承担个人责任。
外部ISB承担了什么,我们得留住什么?
由您决定:我们支持您和您的内部 ISB,或者作为您的外部合作伙伴,我们承担整个实施项目的全部责任。在您的案例中,我们将根据需求分析明确哪些措施最为有效,共同了解现状、风险和目标,包括技术方面和组织方面。