数据安全审计
精准评估企业合规现状
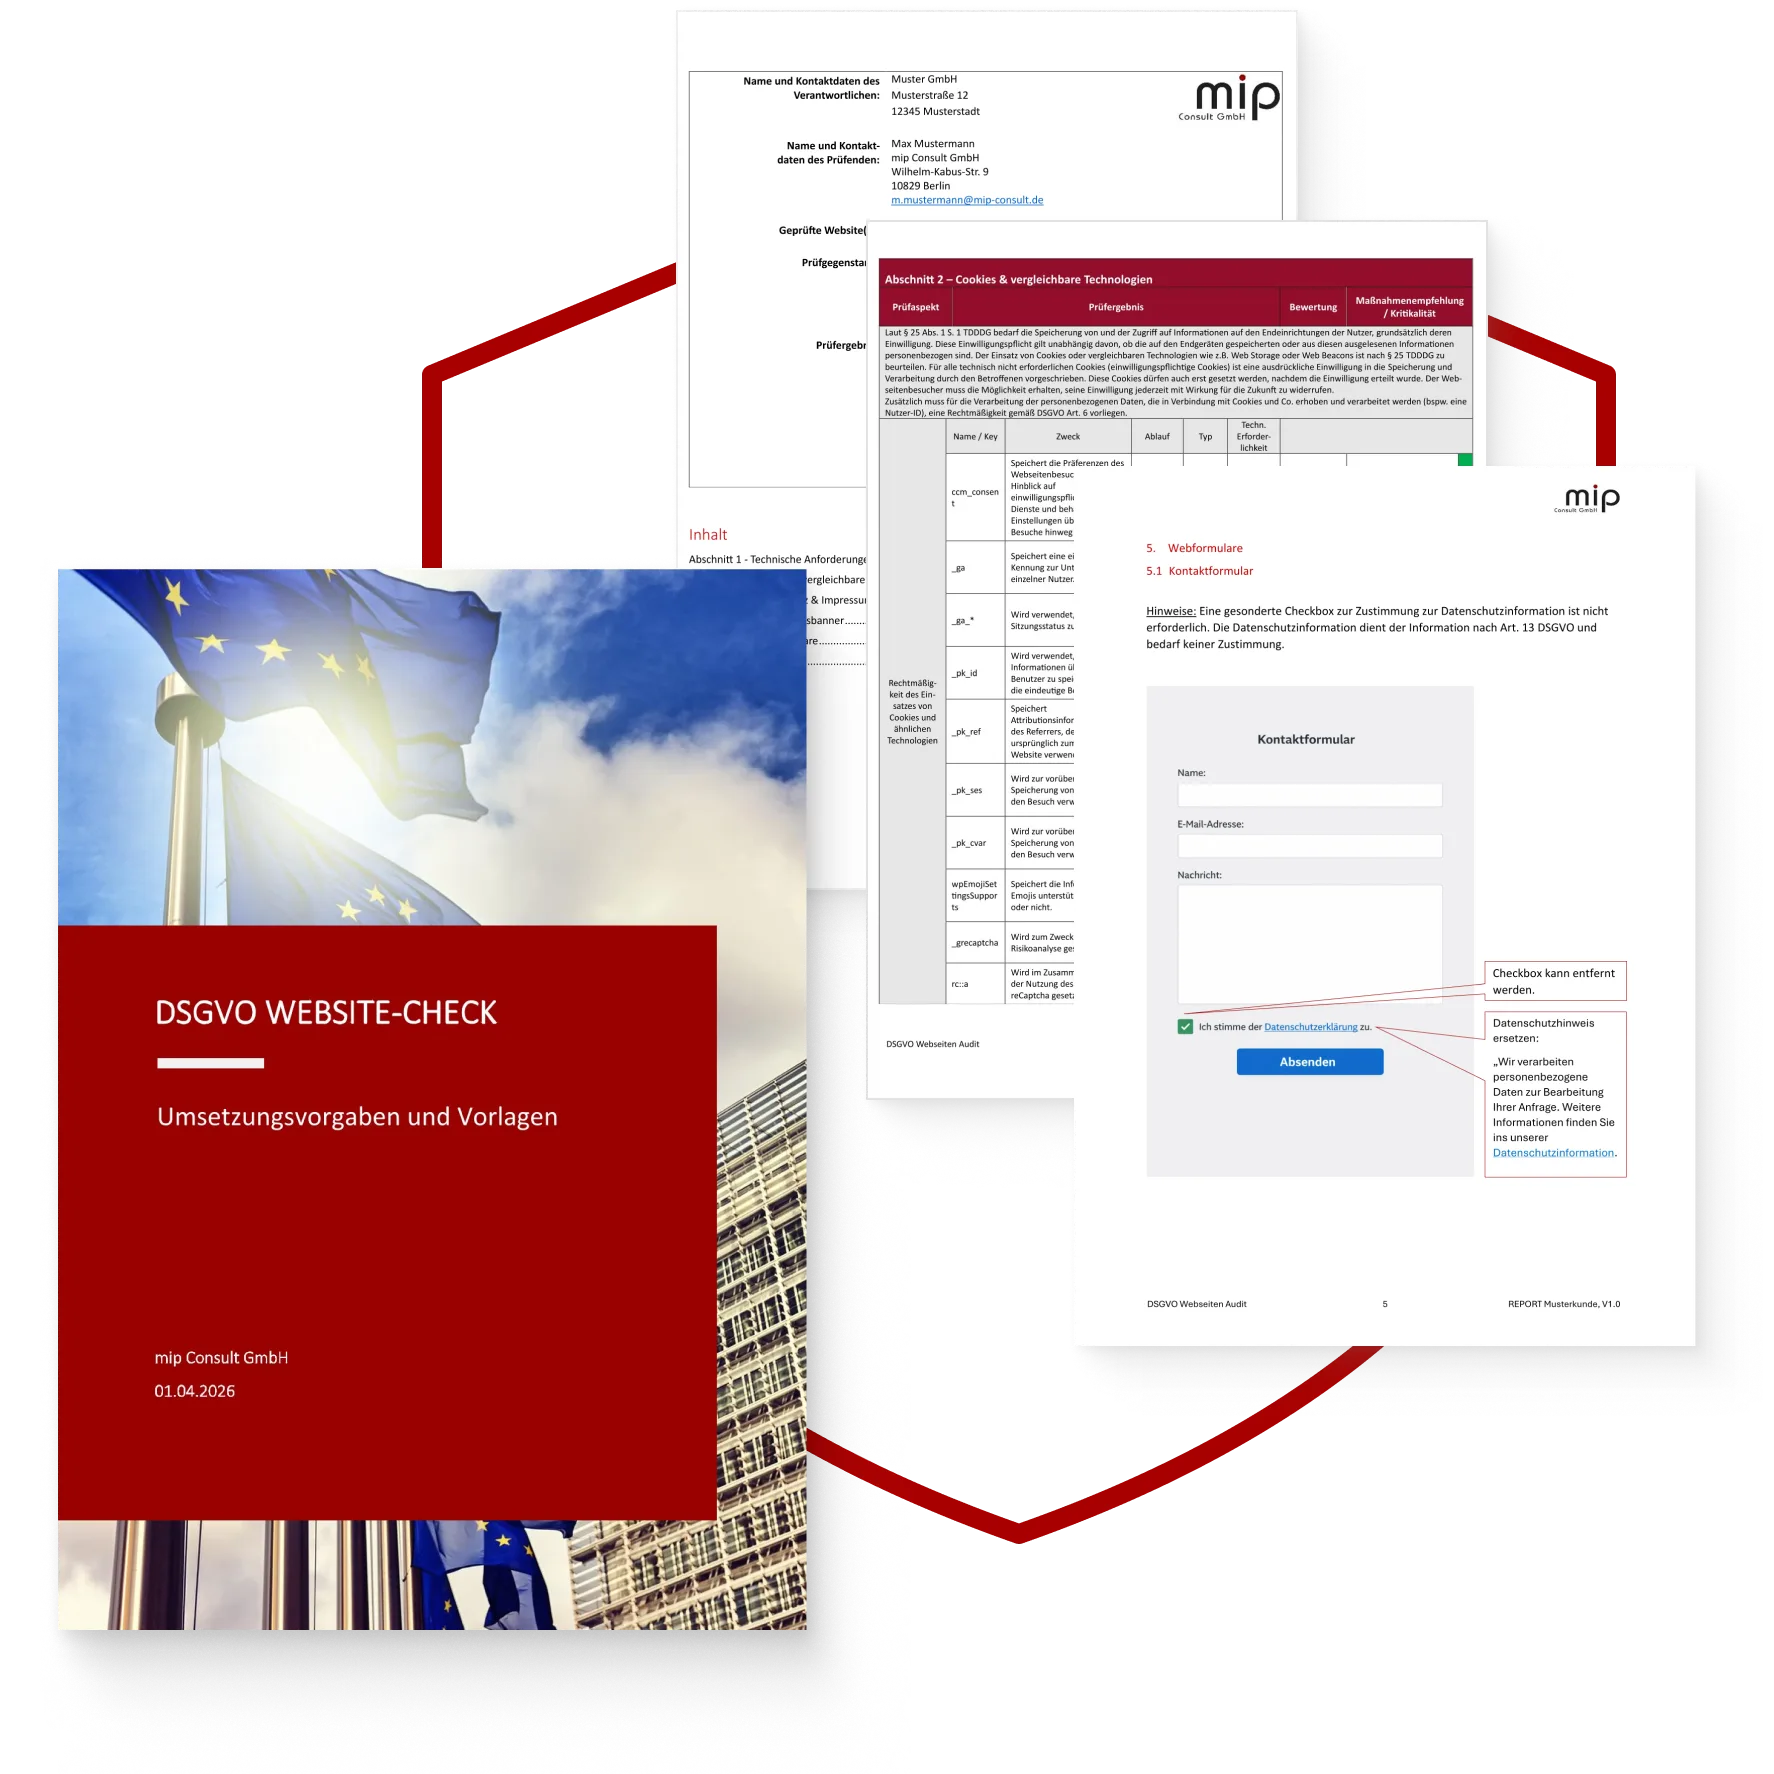
独立审查企业的数据保护体系,提供审查报告、评估结果及按优先级排序的措施清单。
非约束性 · 30 分钟 · 免费咨询
✓ ISO 9001认证
✓ 自2003年起进入市场 ✓ 立足柏林,业务遍及全球审计缘由
大多数审计都始于以下三种情况之一:
几乎没有人出于单纯的兴趣而委托进行数据保护审计。几乎总是有个具体的触发因素——而这个触发因素决定了我们首先会关注什么。
有人要求提供证明
大客户、投资方或集团母公司要求您证明数据保护切实有效。您手头有文件,却拿不出能够提交的材料。
数据保护是自然形成的,而非事先规划的
处理活动记录还是导入阶段编制的,此后又新增了工具、服务提供商和人工智能应用。没人知道其中哪些内容仍然准确。
已经出了问题
数据泄露、投诉或监管部门的询问。现在,必须迅速且可靠地明确哪些环节存在漏洞,以及哪些环节需要首先修复。
结果
最终交付给您的成果
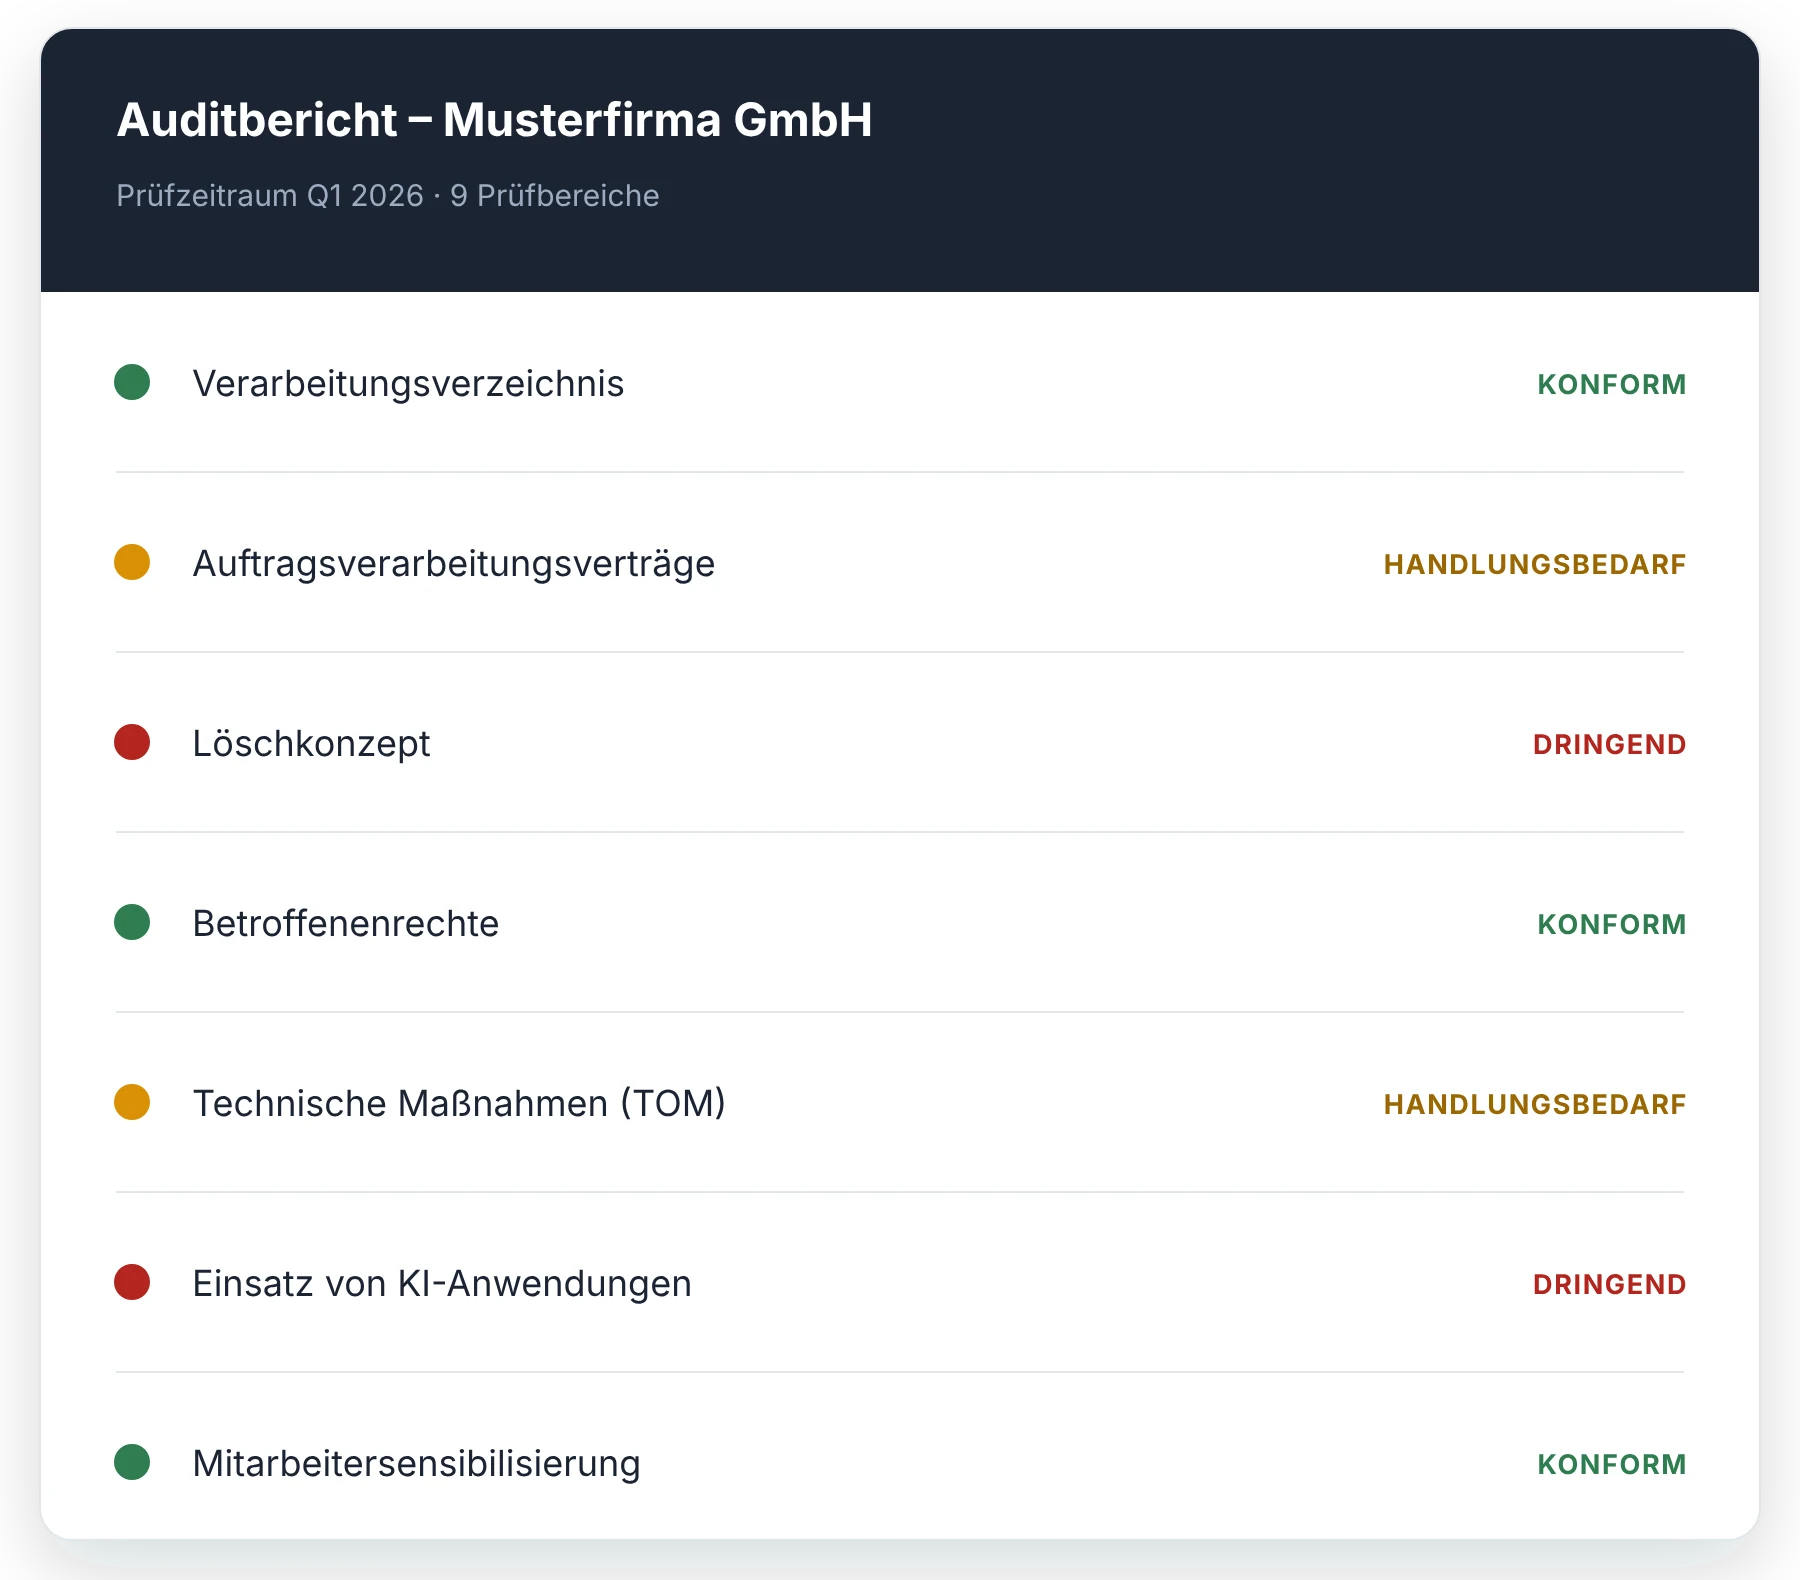
审计只有转化为具体措施才有价值。因此,我们的审计不止于描述现状,而是以一份您可以逐项落实的清单收尾。
流程
四个步骤——不是项目马拉松
企业对审计最常见的顾虑不是结果,而是投入的精力。因此,我们会尽量减少您需要承担的工作。
步骤 01
分析
我们与您共同明确审查范围、审查起因以及优先领域。
免费 · 约 45 分钟
步骤 02
文件与访谈
您提供现有文件,我们与 IT、人力资源及各业务部门的负责人进行访谈。现场或远程均可。
约占用您 4–6 小时
步骤 03
分析与评估
我们将现状与法律要求进行对比,并提出具体的措施。
约2周
步骤 04
报告与沟通
您将收到审计报告,我们会与您一起逐项解读,并就各事项的处理顺序给出建议。
结项
由谁审计
审计的质量取决于执行审计的人
数据保护很少只是法律问题。涉及删除流程、日志数据或人工智能系统时,就需要懂背后技术的人。在我们这里,法律和技术两种视角汇聚在同一家公司。
二十多年专注于数据保护
团队拥有经认证的数据保护官
大领域,一站汇集:数据保护、法律、信息安全、人工智能和软件开发
客户在审计前常问的问题
数据保护审计的费用是多少?
价格取决于审计范围。免费初步咨询后,您将收到报价。
我们需要承担多少工作量?
大部分工作由我们承担。您只需提供现有文件,并预留约四到六小时与相关负责人进行访谈。
如果审计发现严重缺陷,会发生什么?
这正是审计的目的所在。您自行决定落实哪些措施及其先后顺序;如有需要,我们可全程协助。
法律是否强制要求进行数据保护审计?
法律并未强制要求进行审计。但《通用数据保护条例》(GDPR)规定了多项审查和举证义务,尤其是问责义务,以及对已采取的措施进行审查并在必要时予以更新的义务。就处理安全而言,GDPR 第 32 条第 1 款 d 项明确要求建立定期测试、评估和评价技术和组织措施有效性的程序。审计有助于履行这一要求,但既非最切实可行的方式,也不是法律规定的方式。如已任命数据保护官,监督 GDPR 的遵守情况即属其法定职责。
您也审查企业内部使用的人工智能应用吗?
是的。人工智能系统的使用如今已成为最常见的审查要点之一 – 从客服聊天机器人到办公软件中的辅助功能,不一而足。我们会同时考量 GDPR 的要求和欧盟《人工智能法案》规定的义务。
清晰始于一次沟通
非约束性 · 30 分钟 · 免费咨询