Warum Löschfristen auch ein Sicherheitsfaktor sind: 600.000 Datensätze nach Cyberangriff betroffen
Ein Cyberangriff und plötzlich werden Jahrzehnte alte Daten zum Thema
Am 16. September 2026 bemerkte die Ludwig-Maximilians-Universität München einen unbefugten Angriff auf eines ihrer IT-Systeme. Erst wenige Tage später wurde deutlich, wie groß der betroffene Datenbestand ist. Nach den forensischen Erkenntnissen der LMU vom 28. September 2026 war der gesamte Datenbestand des Zulassungssystems betroffen. Die LMU geht von rund 600.000 Datensätzen aktueller und ehemaliger Studierender aus. Die darin enthaltenen Immatrikulationsdaten reichen teilweise etwa 50 Jahre zurück.
Der Fall zeigt damit nicht nur, welche Folgen ein Cyberangriff haben kann. Er lenkt den Blick auch auf eine Frage, die im Datenschutzalltag leicht in den Hintergrund gerät:
Welche personenbezogenen Daten liegen eigentlich noch in unseren Systemen und brauchen wir sie wirklich?
Welche Daten sind betroffen?
Der betroffene Datenbestand umfasst nach Angaben der LMU rund 600.000 Datensätze aktueller und ehemaliger Studierender. Je nach Zeitraum enthalten diese unter anderem Identitäts- und Kontaktdaten, Informationen zum Studienverlauf sowie teilweise Bankdaten, Krankenversicherungs- oder BAföG-Nummern. In einzelnen Fällen können auch Angaben zu Beurlaubungsgründen und damit möglicherweise besonders geschützte Daten nach Art. 9 DSGVO betroffen sein.
Passwörter, Prüfungsinformationen sowie konkrete Studieninhalte und individuelle Leistungen sind nach Angaben der LMU nicht betroffen. Hinweise darauf, dass die Daten veröffentlicht oder missbräuchlich verwendet wurden, lagen zum veröffentlichten Stand nicht vor.
Warum waren überhaupt Daten aus rund 50 Jahren gespeichert?
这些 LMU erklärt in ihren Informationen zum Datenschutzvorfall, dass bestimmte Studieninformationen langfristig benötigt werden, zum Beispiel für spätere Nachweise gegenüber der Rentenversicherung. Nach eigenen Angaben orientiert sich die Universität deshalb an einer im Hochschulwesen üblichen Aufbewahrungsdauer von rund 50 Jahren. Denn lange gespeicherte Daten sind nicht automatisch unzulässig gespeichert.
Nicht das Alter eines Datensatzes entscheidet darüber, ob er gelöscht werden muss. Entscheidend ist, ob es noch einen Grund für die Speicherung gibt. Unternehmen sollten deshalb für ihre eigenen Datenbestände beantworten können: Warum brauchen wir diese Daten noch und wie lange?
Die DSGVO verlangt keine einheitliche Löschfrist
Eine allgemeine Löschfrist wie „personenbezogene Daten müssen nach fünf oder zehn Jahren gelöscht werden“ gibt es in der DSGVO nicht. Art. 5 Abs. 1 lit. e DSGVO enthält stattdessen den Grundsatz der Speicherbegrenzung. Personenbezogene Daten dürfen grundsätzlich nur so lange in einer Form gespeichert werden, die eine Identifizierung der betroffenen Personen ermöglicht, wie es für die Zwecke der Verarbeitung erforderlich ist.
Die passende Löschfrist hängt von den jeweiligen Daten ab. Bestimmte Unterlagen müssen aufgrund gesetzlicher Vorgaben über Jahre aufbewahrt werden. Andere personenbezogene Daten werden vielleicht nur für die Dauer eines Vertrags oder eines konkreten Vorgangs benötigt. Und wieder andere Daten haben ihren ursprünglichen Zweck längst verloren. Entscheidend ist deshalb nicht, wie alt ein Datensatz ist. Entscheidend ist, ob für seine weitere Speicherung noch ein zulässiger Zweck oder eine Aufbewahrungspflicht besteht.
Warum Löschen auch eine Sicherheitsmaßnahme ist
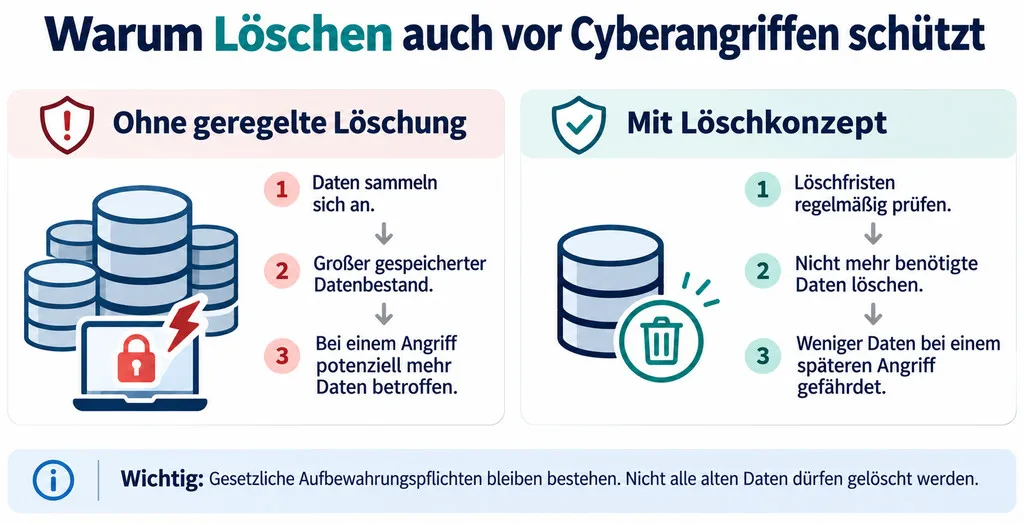
Löschfristen werden häufig nur als Datenschutzpflicht betrachtet. Der Fall der LMU zeigt aber einen weiteren Aspekt. Jeder personenbezogene Datensatz, der weiterhin in einem System gespeichert wird, kann grundsätzlich auch von einem Sicherheitsvorfall betroffen sein.
Das bedeutet nicht, dass Daten allein aus Angst vor Cyberangriffen gelöscht werden dürfen, obwohl eine gesetzliche Aufbewahrungspflicht besteht. Umgekehrt sollten Unternehmen personenbezogene Daten aber auch nicht unbegrenzt behalten, nur weil Speicherplatz günstig ist oder die Informationen „vielleicht irgendwann noch einmal gebraucht werden könnten“.
Ein konsequent umgesetztes Löschkonzept reduziert den Datenbestand auf das, was tatsächlich noch benötigt wird. Das kann im Ernstfall einen erheblichen Unterschied machen: Was rechtmäßig gelöscht wurde und nicht mehr im angegriffenen System vorhanden ist, kann dort bei einem späteren Cyberangriff auch nicht mehr abfließen. Der Zusammenhang ergibt sich aus dem Grundsatz der Speicherbegrenzung nach Art. 5 Abs. 1 lit. e DSGVO und den Anforderungen an die Sicherheit der Verarbeitung nach Art. 32 DSGVO.
Alte Datenbestände geraten schnell aus dem Blick
Besonders relevant sind dabei historisch gewachsene Systeme. Ein neues System wird eingeführt, Daten werden migriert und das alte System bleibt vorsichtshalber bestehen. Ein ehemaliger Kunde ist längst nicht mehr aktiv, seine Daten befinden sich aber weiterhin im CRM. Bewerbungsunterlagen liegen noch in alten Ordnern. E-Mail-Postfächer ausgeschiedener Beschäftigter bleiben jahrelang erhalten.
Solche Bestände fallen im Arbeitsalltag häufig kaum auf. Bei einem Sicherheitsvorfall können sie jedoch plötzlich relevant werden.
Deshalb reicht es nicht, Löschfristen einmal in einer Tabelle festzulegen. Unternehmen sollten auch prüfen, ob die vorgesehenen Löschungen technisch tatsächlich umgesetzt werden und ob Altbestände vorhanden sind, für die niemand mehr zuständig ist.
企业现在应检查的事项
Der Vorfall ist ein guter Anlass, die eigenen Datenbestände einmal aus einer anderen Perspektive zu betrachten. Dabei helfen einige einfache Fragen:
Gerade der letzte Punkt ist wichtig. Ein Löschkonzept, das einmal erstellt und anschließend nicht mehr betrachtet wird, hilft in der Praxis wenig.
Systeme ändern sich, neue Verarbeitungstätigkeiten kommen hinzu und gesetzliche Anforderungen können sich verändern. Löschfristen sollten deshalb regelmäßig überprüft und bei Bedarf angepasst werden.
Der Vorfall zeigt auch, wie wichtig ein vorbereiteter Notfallprozess ist
Nach den ersten Anzeichen des Angriffs isolierte die Universität nach eigenen Angaben vom 19. September 2026 den betroffenen Server vom Netzwerk. Weitere Systeme wurden vorsorglich heruntergefahren und überprüft. Zudem wurden IT-Forensiker, Sicherheitsexperten sowie die zuständigen Ermittlungs- und Aufsichtsbehörden eingeschaltet. Die Sicherheitsüberwachung wurde erweitert.
Die LMU informierte außerdem nach Art. 34 DSGVO über den Datenschutzvorfall und veröffentlichte Hinweise für potenziell Betroffene. Unter anderem wird zu besonderer Vorsicht bei verdächtigen E-Mails, Anrufen oder Nachrichten mit Bezug zur Universität geraten.
Bei einer Datenpanne zählt nicht nur die technische Reaktion.
Unternehmen sollten bereits vorher festlegen, wer bei einem Sicherheitsvorfall eingebunden wird, wie betroffene Systeme abgesichert werden, wer die datenschutzrechtliche Bewertung übernimmt und wann eine Meldung an die Aufsichtsbehörde oder eine Benachrichtigung der betroffenen Personen erforderlich ist.
结论
Der Cyberangriff auf die LMU München zeigt eindrücklich, wie groß der betroffene Datenbestand werden kann, wenn ein System Informationen aus vielen Jahren enthält. Daraus folgt jedoch nicht, dass alte Daten automatisch unzulässig gespeichert wurden. Entscheidend ist, ob für ihre weitere Speicherung noch ein nachvollziehbarer Zweck oder eine gesetzliche Grundlage besteht.
Für Unternehmen lohnt sich deshalb ein regelmäßiger Blick auf die eigenen Datenbestände:
Ein funktionierendes Löschkonzept erfüllt damit nicht nur eine datenschutzrechtliche Aufgabe. Es kann gleichzeitig dazu beitragen, die Menge personenbezogener Daten zu reduzieren, die bei einem späteren Sicherheitsvorfall überhaupt betroffen sein kann.
常见问题解答
Welche Daten sind von dem Cyberangriff auf die LMU München betroffen?
Betroffen sind je nach Datensatz unter anderem Identitäts- und Kontaktdaten, teilweise Bankdaten sowie Informationen zum Studienverlauf. Im Einzelfall können auch Krankenversicherungs- oder BAföG-Nummern und Angaben zu Beurlaubungsgründen betroffen sein.
Warum hat die LMU Daten über einen Zeitraum von rund 50 Jahren gespeichert?
Nach Angaben der LMU werden bestimmte Studieninformationen langfristig benötigt, zum Beispiel für Nachweise gegenüber der Rentenversicherung oder zur Ermittlung der Hochschulsemester. Die Universität orientiert sich dabei nach eigenen Angaben an einer im Hochschulwesen üblichen Aufbewahrungsdauer von rund 50 Jahren.
Müssen personenbezogene Daten nach der DSGVO irgendwann gelöscht werden?
Personenbezogene Daten dürfen grundsätzlich nicht länger gespeichert werden, als es für den jeweiligen Zweck erforderlich ist. Wie lange Daten tatsächlich benötigt werden, hängt jedoch vom Verarbeitungszweck und möglichen gesetzlichen Aufbewahrungspflichten ab.
Was bringt ein Löschkonzept bei Cyberangriffen?
Ein Löschkonzept kann verhindern, dass personenbezogene Daten ohne Grund dauerhaft in Systemen verbleiben. Daten, die rechtmäßig gelöscht wurden, können bei einem späteren Angriff auf dieses System auch nicht mehr erbeutet werden.
Was sollten Unternehmen aus dem Cyberangriff auf die LMU München mitnehmen?
Unternehmen sollten wissen, welche personenbezogenen Daten sie speichern, warum sie diese noch benötigen und wann sie gelöscht werden können. Besonders wichtig ist die regelmäßige Prüfung alter Datenbestände und historisch gewachsener Systeme.