一次网络攻击,数十年前的数据突然成为焦点
2026 年 9 月 16 日,慕尼黑路德维希-马克西米利安大学发现其一个 IT 系统遭到未经授权的攻击。几天后,受影响数据的规模才逐渐明朗。根据 LMU 于 2026 年 9 月 28 日公布的取证结果, 整个招生系统的数据存量均受到影响。LMU 估计涉及约 60 万条在校生和往届学生的数据记录,其中所含的注册数据部分可追溯至约 50 年前。
因此,该案例不仅表明网络攻击可能带来的后果,还让人们关注到一个在日常数据保护工作中容易被忽视的问题:
我们的系统中究竟还存有哪些个人数据?我们真的还需要它们吗?
哪些数据受到影响?
根据 LMU 提供的信息, 受影响的数据存量包括约 60 万条在校生和往届学生的数据记录。视时间段不同,这些记录包含身份和联系信息、学业进程信息,部分还包括银行信息、医疗保险号或 BAföG(联邦助学金)编号。个别情况下,还可能涉及休学原因信息,从而可能涉及 GDPR 第 9 条规定的特殊类别个人数据。
据 LMU 称,密码、考试信息以及具体学习内容和个人成绩不受影响。截至公布时,尚无迹象表明这些数据已被公开或滥用。
为什么会存储长达约 50 年的数据?
这些 LMU 在其关于数据保护事件的说明中解释:某些学业信息需要长期保留,例如用于日后向养老保险机构提供证明。据该大学称,因此其参照高校通行的约 50 年保存期限。毕竟,长期存储的数据并不自动意味着存储不合法。
决定一条数据记录是否必须删除的,不是它的年代,而是是否仍有存储的理由。因此,企业应能够就自身的数据存量回答:我们为什么仍需要这些数据?需要保留多久?
GDPR 并未规定统一的删除期限
GDPR 中并没有诸如“个人数据必须在五年或十年后删除”这样的一般性删除期限。 GDPR 第 5 条第 1 款 e 项 则规定了存储限制原则:原则上,个人数据以可识别数据主体身份的形式存储的时间,不得超过实现处理目的所必需的期限。
合适的删除期限取决于具体数据。 某些文件因法律规定必须保存多年。另一些个人数据可能只在合同期内或某一具体事务期间需要。还有一些数据早已失去其最初目的。因此,关键不在于一条数据记录有多旧,而在于继续存储它是否仍有合法目的或保存义务。
为什么删除也是一项安全措施
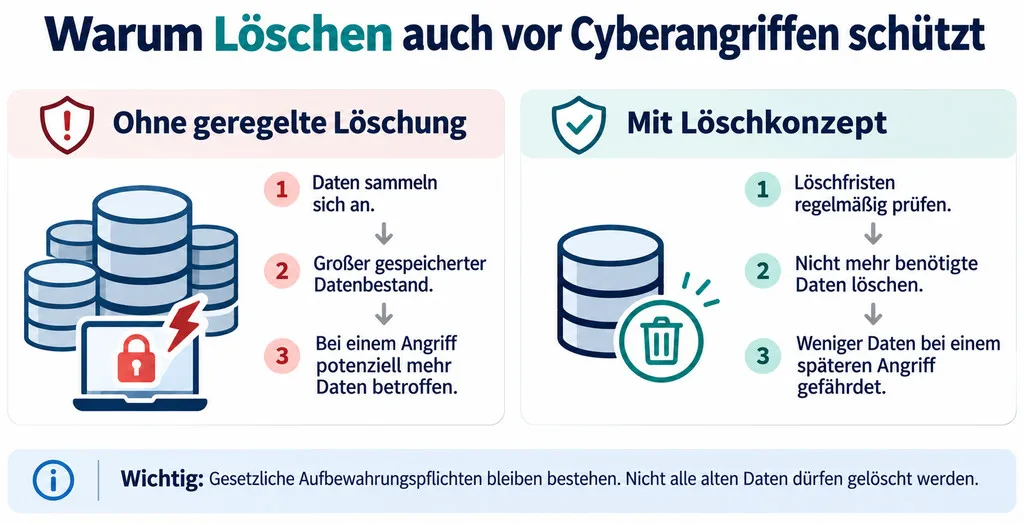
删除期限常常只被视为一项数据保护义务。但 LMU 案例揭示了另一个方面:凡是仍存储在系统中的个人数据记录,原则上都可能受到安全事件的影响。
这并不意味着在存在法定保存义务的情况下,仅仅因为担心网络攻击就可以删除数据。反过来,企业也不应仅因存储空间便宜或这些信息“也许哪天还会用到”,就无限期保留个人数据。
一套得到切实执行的删除方案,会把数据存量缩减到真正仍需要的范围。在紧急情况下,这可能带来显著差异:已合法删除、不再存在于受攻击系统中的数据,在日后的网络攻击中也就不会从那里外泄。这一关联源于以下规定中的存储限制原则: GDPR 第 5 条第 1 款 e 项 以及以下规定中对处理安全的要求: GDPR 第 32 条.
旧数据存量很容易被忽视
在这方面,历史遗留系统尤其值得关注:引入了新系统,数据完成迁移,旧系统却出于谨慎而继续保留;前客户早已不再活跃,其数据却仍在 CRM 中;求职材料仍放在旧文件夹里;离职员工的电子邮箱多年未删。
这类数据在日常工作中往往很少引起注意,但在发生安全事件时,却可能突然变得至关重要。
因此,仅在表格中一次性规定删除期限是不够的。企业还应检查计划中的删除是否在技术上真正得到执行,以及是否存在已无人负责的遗留数据。
企业现在应检查的事项
这一事件是从另一个角度审视自身数据存量的好契机。以下几个简单问题可以提供帮助:
尤其是最后一点非常重要。一份制定后便被束之高阁的删除方案,在实践中作用甚微。
系统会变化,新的处理活动会增加,法律要求也可能改变。因此,删除期限应定期复核,并在必要时进行调整。
该事件也表明,事先准备好的应急流程有多么重要
在发现攻击的最初迹象后,根据 该大学 2026 年 9 月 19 日的声明, 其已将受影响的服务器与网络隔离。其他系统也作为预防措施被关闭并接受检查。此外,还请来了 IT 取证专家、安全专家以及主管的调查机构和监管机构。安全监控范围也已扩大。
LMU 还依据 GDPR 第 34 条 就该数据保护事件进行了通知,并为可能受影响的人员发布了提示。其中特别建议对与该大学相关的可疑电子邮件、电话或消息保持高度警惕。
发生数据泄露时,重要的不仅仅是技术层面的应对。
企业应事先确定:发生安全事件时由谁参与处理、如何保护受影响的系统、由谁负责数据保护法律评估,以及何时需要向监管机构报告或通知数据主体。
结论
慕尼黑大学遭受的网络攻击清楚地表明,当一个系统存有多年积累的信息时,受影响的数据规模会有多大。但这并不意味着旧数据的存储自动违法。关键在于继续存储这些数据是否仍有可理解的目的或法律依据。
因此,企业应定期审视自身的数据存量:
因此,一套行之有效的删除方案不仅履行了数据保护方面的义务,同时还有助于减少日后安全事件中可能受影响的个人数据总量。
常见问题解答
慕尼黑大学遭受的网络攻击涉及哪些数据?
视具体记录而定,受影响的数据包括身份和联系信息、部分银行信息以及学业进程信息。个别情况下,还可能涉及医疗保险号或 BAföG 编号以及休学原因信息。
为什么 LMU 会存储长达约 50 年的数据?
据 LMU 称,某些学业信息需要长期保留,例如用于向养老保险机构提供证明或确定高校学期数。该大学表示,其参照高校通行的约 50 年保存期限。
根据 GDPR,个人数据是否终究必须删除?
原则上,个人数据的存储时间不得超过相应目的所必需的期限。但数据实际需要保留多久,取决于处理目的以及可能存在的法定保存义务。
删除方案在应对网络攻击时有什么作用?
删除方案可以防止个人数据无故长期滞留在系统中。已合法删除的数据,在日后针对该系统的攻击中也就无法再被窃取。
企业应从 慕尼黑大学网络攻击事件 中汲取哪些经验?
企业应清楚自己存储了哪些个人数据、为什么仍需要它们以及何时可以删除。尤其重要的是定期检查旧数据存量和历史遗留系统。