✓ Certyfikacja ISO 9001
✓ na rynku od 2003 roku ✓ z Berlina, działa na całym świecieOkazja
Większość audytów rozpoczyna się w jednej z trzech poniższych sytuacji:
Prawie nikt nie zleca audytu ochrony danych wyłącznie z czystej ciekawości. Niemal zawsze istnieje konkretny powód – i to właśnie on decyduje o tym, na co zwracamy uwagę w pierwszej kolejności.
Ktoś domaga się dowodu
Duży klient, inwestor lub spółka dominująca chce mieć pewność, że ich ochrona danych osobowych działa. Mają dokumenty, ale niczego, czego by mogli przedstawić.
Ochrona danych rozwinęła się, a nie została zaplanowana
Wykaz czynności związanych z przetwarzaniem danych pochodzi z fazy wdrożeniowej; od tamtej pory pojawiły się nowe narzędzia, nowi usługodawcy i aplikacje oparte na sztucznej inteligencji. Nikt nie wie, które z tych informacji są nadal aktualne.
Coś się stało
Wyciek danych, skarga lub zapytanie organu nadzorczego. Teraz trzeba szybko i rzetelnie ustalić, gdzie są luki i które z nich należy najpierw usunąć.
Wynik
Co w końcu trafi na Państwa stół
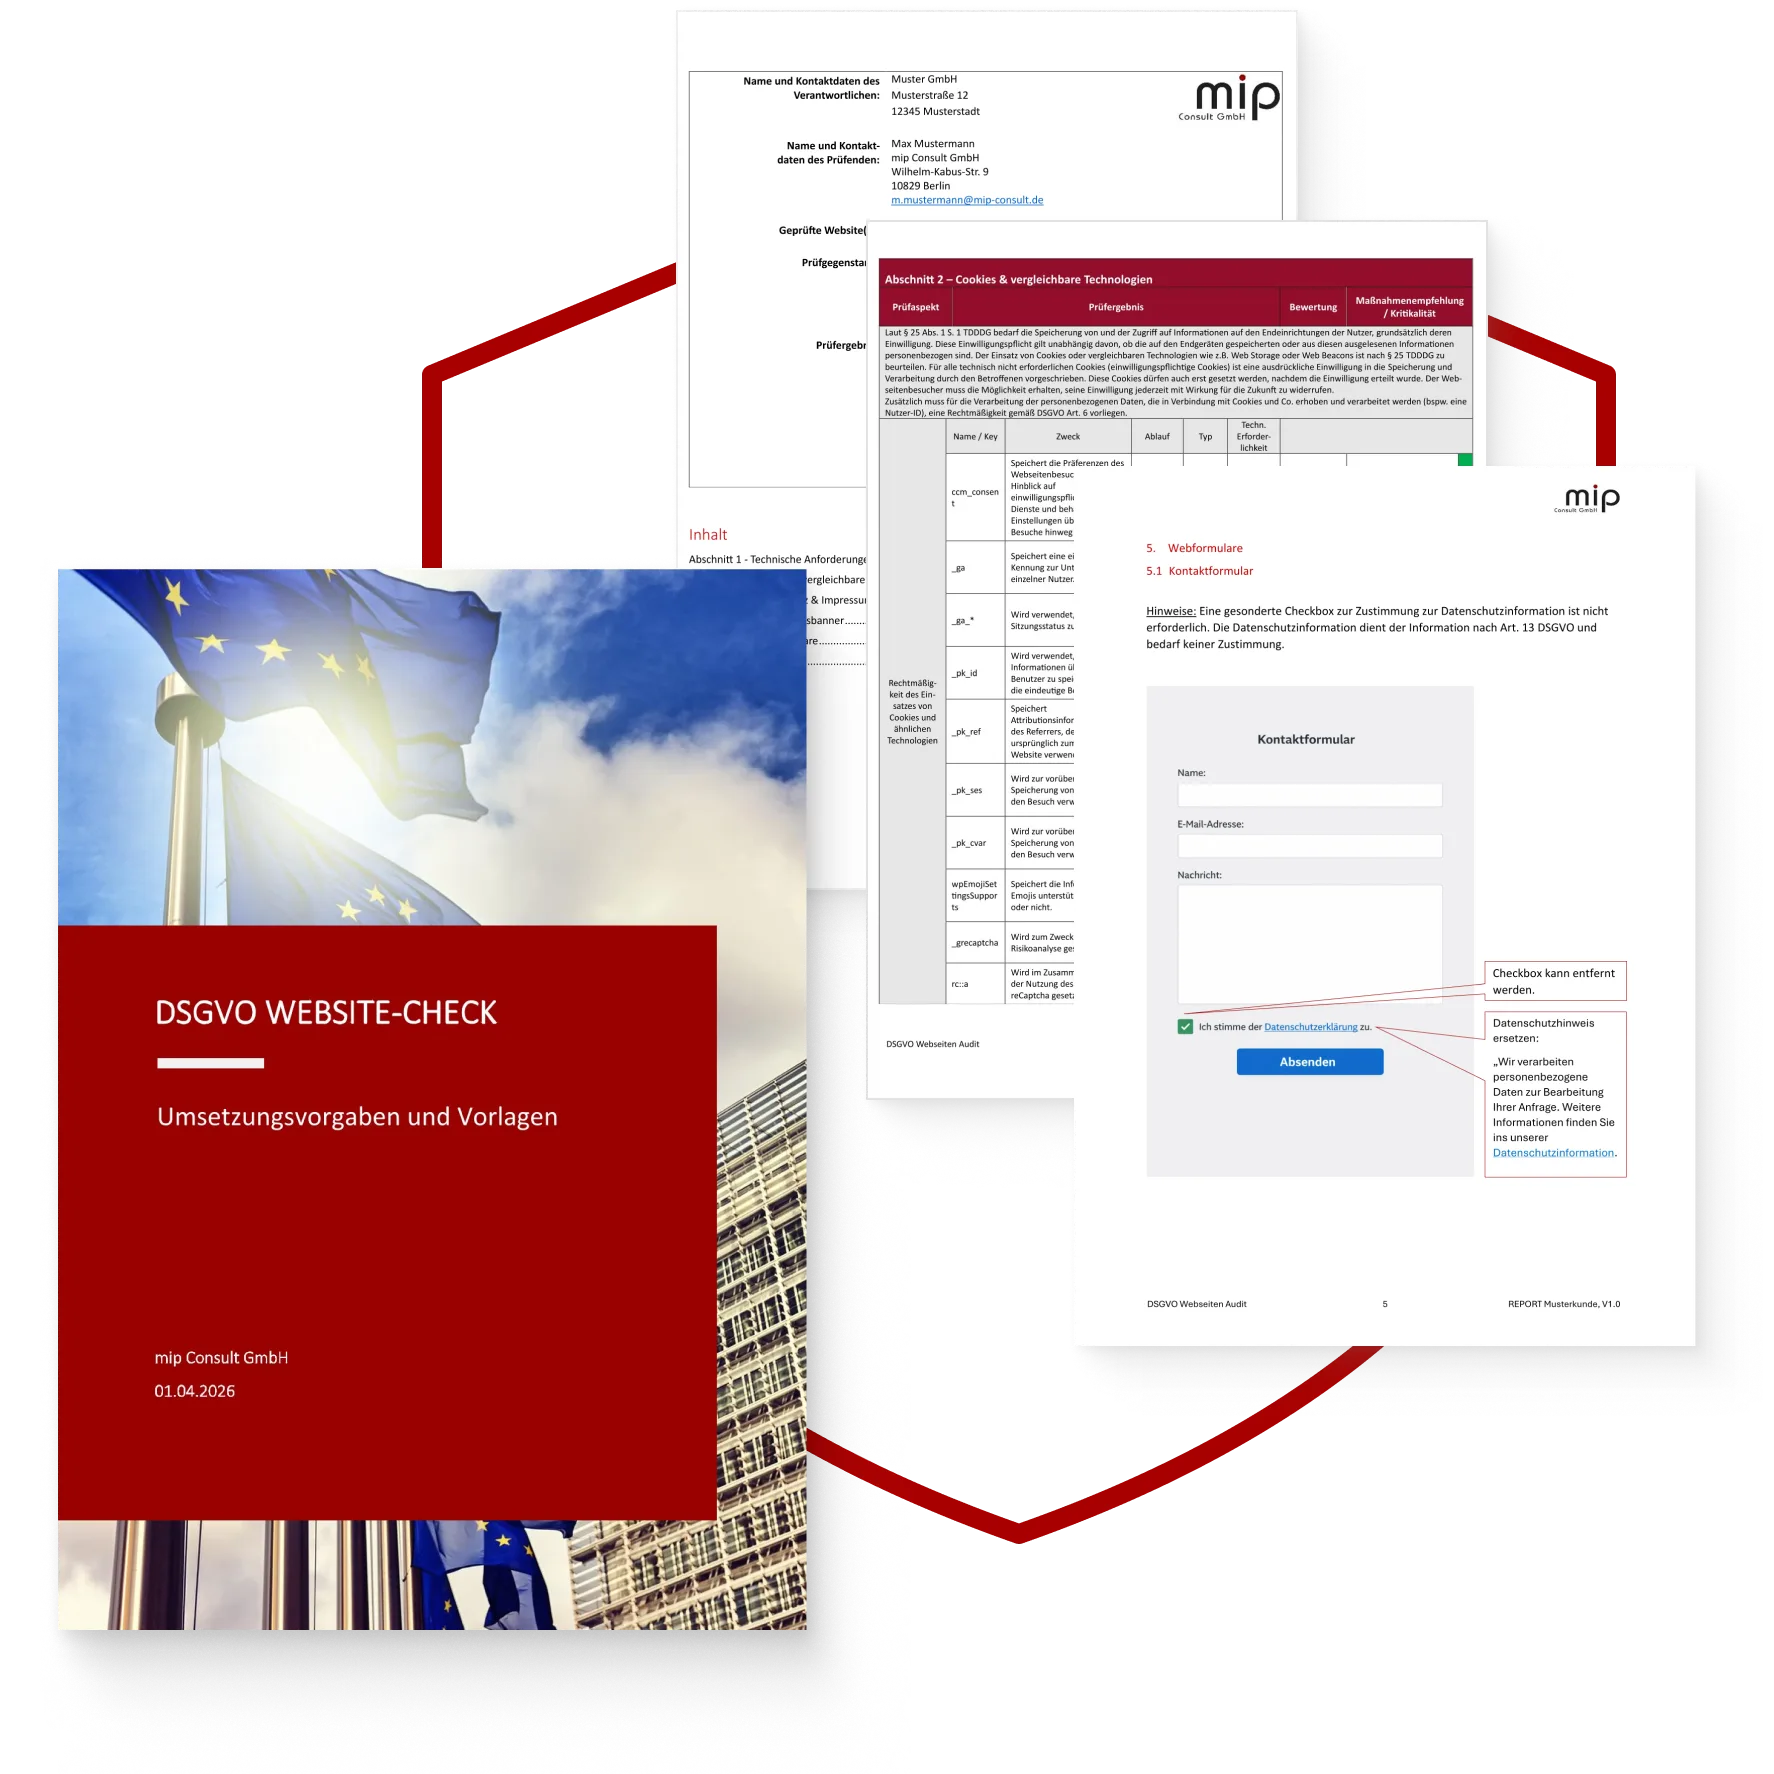
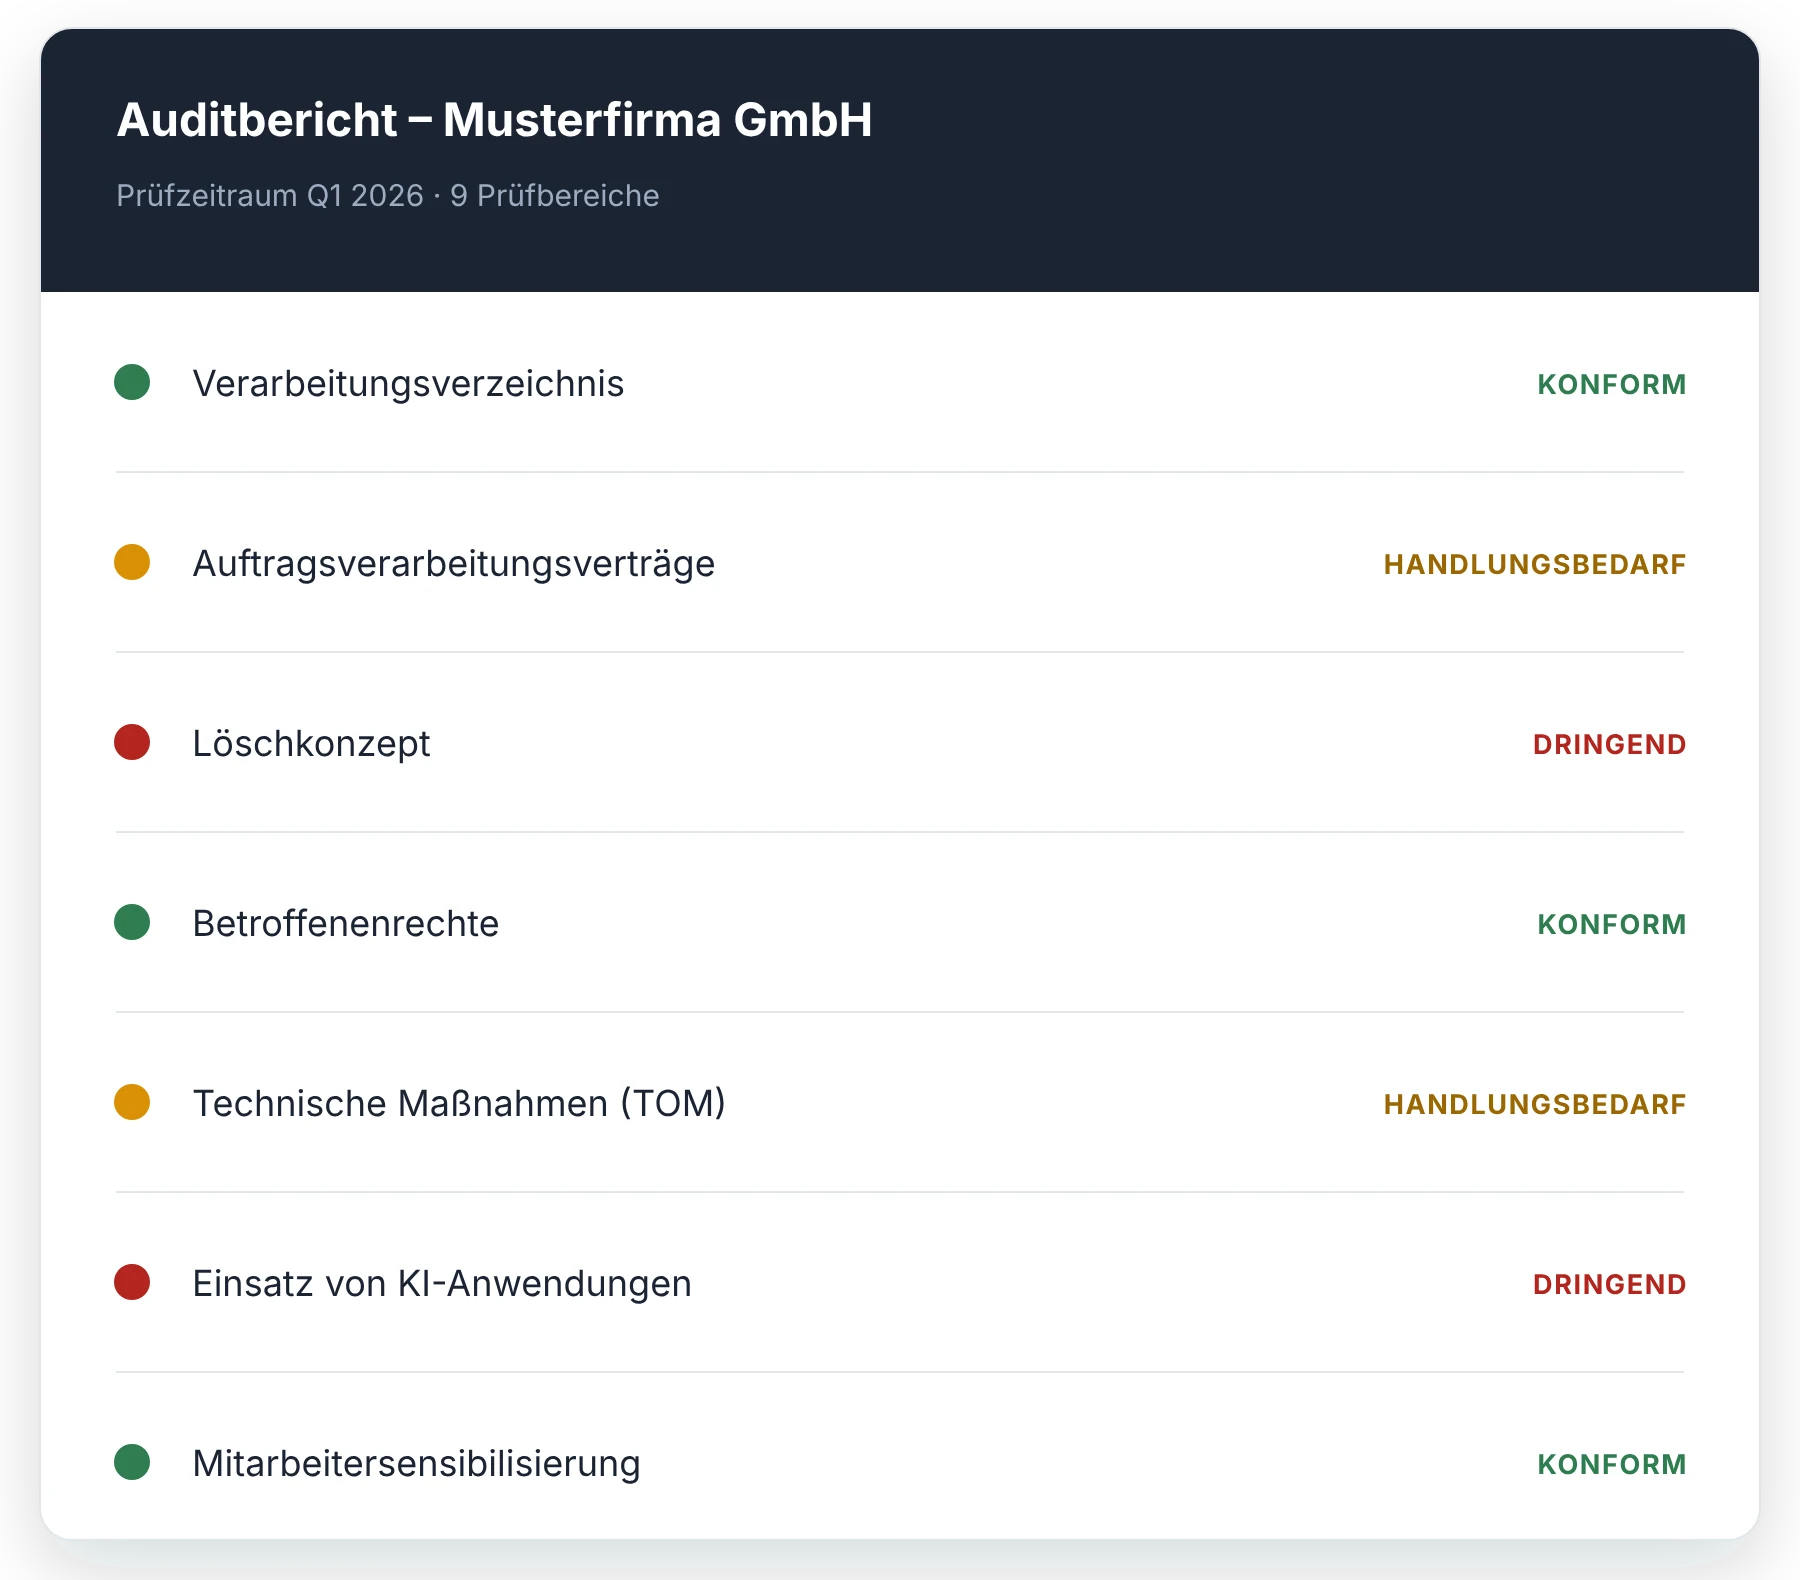
Audyt jest wartościowy dopiero wtedy, gdy staje się źródłem działań. Dlatego nasz audyt nie kończy się na opisie stanu sytuacji, ale na wykazie działań, które można podjąć.
Przebieg
Cztery kroki – to nie maraton projektowy
Najczęstszym powodem do obaw przed audytem nie jest jego wynik, lecz nakład pracy. Dlatego staramy się, aby Państwa udział w tym procesie był jak najmniejszy.
Krok 01
Analiza
Wspólnie ustalamy, co będzie przedmiotem kontroli, jaki jest jej powód oraz które obszary mają priorytetowe znaczenie.
bezpłatnie · ok. 45 min.
Krok 02
Materiały i wywiady
Państwo udostępniają istniejące dokumenty, a my rozmawiamy z osobami odpowiedzialnymi z działów IT, HR i działów merytorycznych. Na miejscu lub zdalnie.
ok. 4–6 godz. Państwa czasu
Krok 03
Analiza i ocena
Porównujemy stan faktyczny z wymogami prawnymi i na tej podstawie określamy konkretne działania.
ok. 2 tygodnie
Krok 04
Reportaż i rozmowa
Otrzymacie raport audytowy i wspólnie przeanalizujemy go. W tym raporcie zawarto również rekomendacje wskazujące, w jakiej kolejności można podać punkty.
Koniec
Kto sprawdza
Audit jest tak dobry, jak ludzie, którzy go przeprowadzają
Ochrona danych osobowych to rzadko tylko kwestia prawna. W przypadku procedur usuwania danych, rejestracji danych lub systemów AI potrzebny jest ktoś, kto rozumie tę technologię. W naszym przedsiębiorstwie obie te perspektywy mieści się w jednym miejscu.
Specjalizujemy się w ochronie danych od ponad dwóch dekad
Weryfikowani inspektorzy ochrony danych w zespole
Dyscypliny w jednym miejscu: ochrona danych osobowych, prawo, bezpieczeństwo informacji, sztuczna inteligencja i rozwój oprogramowania
Czego powinni zadawać pytania klienci przed audytem
Ile kosztuje audyt ochrony danych?
Cena zależy od wykończenia. Po bezpłatnej konsultacji otrzymacie ofertę.
Ile pracy spoczywa na nas?
Zajmujemy się większością prac. Z waszej strony potrzebujemy istniejących dokumentów oraz około czterech do sześciu godzin na rozmowy z odpowiednimi osobami.
Co dzieje się, gdy audyt wykryje poważne niedociągnięcia?
Wtedy osiągnąłeś dokładnie to, co ma być ocenione w ramach audytu. Ty decydujesz, w jakiej kolejności to zrealizować, a jeśli chcesz, poprowadzimy Cię przez to proces.
Czy audyt ochrony danych osobowych jest obowiązkowy?
Audyt jako taki nie jest obowiązkowy. Jednak rozporządzenie GDPR zawiera różne obowiązki kontrolne i dowodowe, w szczególności obowiązek rozliczenia oraz sprawdzenie i w razie potrzeby aktualizację przyjętych środków. Dla bezpieczeństwa przetwarzania art. 32 ust. 1 lit. d rozporządzenia GDPR wyraźnie wymienia procedurę regularnej kontroli, oceny i oceny skuteczności środków technicznych i organizacyjnych. Audyt może w tym pomóc, ale nie jest to ani najbardziej praktyczny, ani prawnie wymagany sposób. W przypadku powołania inspektora ochrony danych nadzór nad przestrzeganiem rozporządzenia GDPR należy do jego obowiązków prawnych.
Czy też sprawdzacie aplikacje wykorzystujące sztuczną inteligencję wewnątrz firmy?
Tak. Użycie systemów AI jest obecnie jednym z najczęściej występujących punktów kontrolnych. – od chatbotów w obszarze obsługi klienta po funkcje pomocnicze w oprogramowaniu biurowym. W tym kontekście rozważamy zarówno wymogi rozporządzenia GDPR, jak i obowiązki wynikające z ustawy AI Act.
Jasność zaczyna się od rozmowy
Nieobowiązkowo · 15 minut · Bezpłatnie
Inne WYKONANIE ZASŁUŻEŃ