✓ 通过 ISO 9001认证
✓自 2003 年起进入市场 ✓ 来自柏林,在全球范围内开展业务事件的背景
大多数审计工作都以这三个情况中的一个开始:
几乎没有人出于单纯的兴趣而委托进行数据保护审计。几乎总是有个具体的触发因素——而这个触发因素决定了我们首先会关注什么。
有人要求提供证明
一位大客户、一位投资者或公司的母公司希望看到您的数据保护措施是否有效。他们有文件,但却什么也无法提供给他们。.
数据保护已经发展而来,而非计划中的结果
这份处理操作列表源于初始阶段,之后又出现了新的工具、新的服务提供商以及人工智能应用。目前尚不清楚其中哪些是真实的。
发生了些事情
数据泄露、投诉或监管部门的询问。现在,必须迅速且可靠地明确哪些环节存在漏洞,以及哪些环节需要首先修复。
结果
最终摆在你桌上的东西
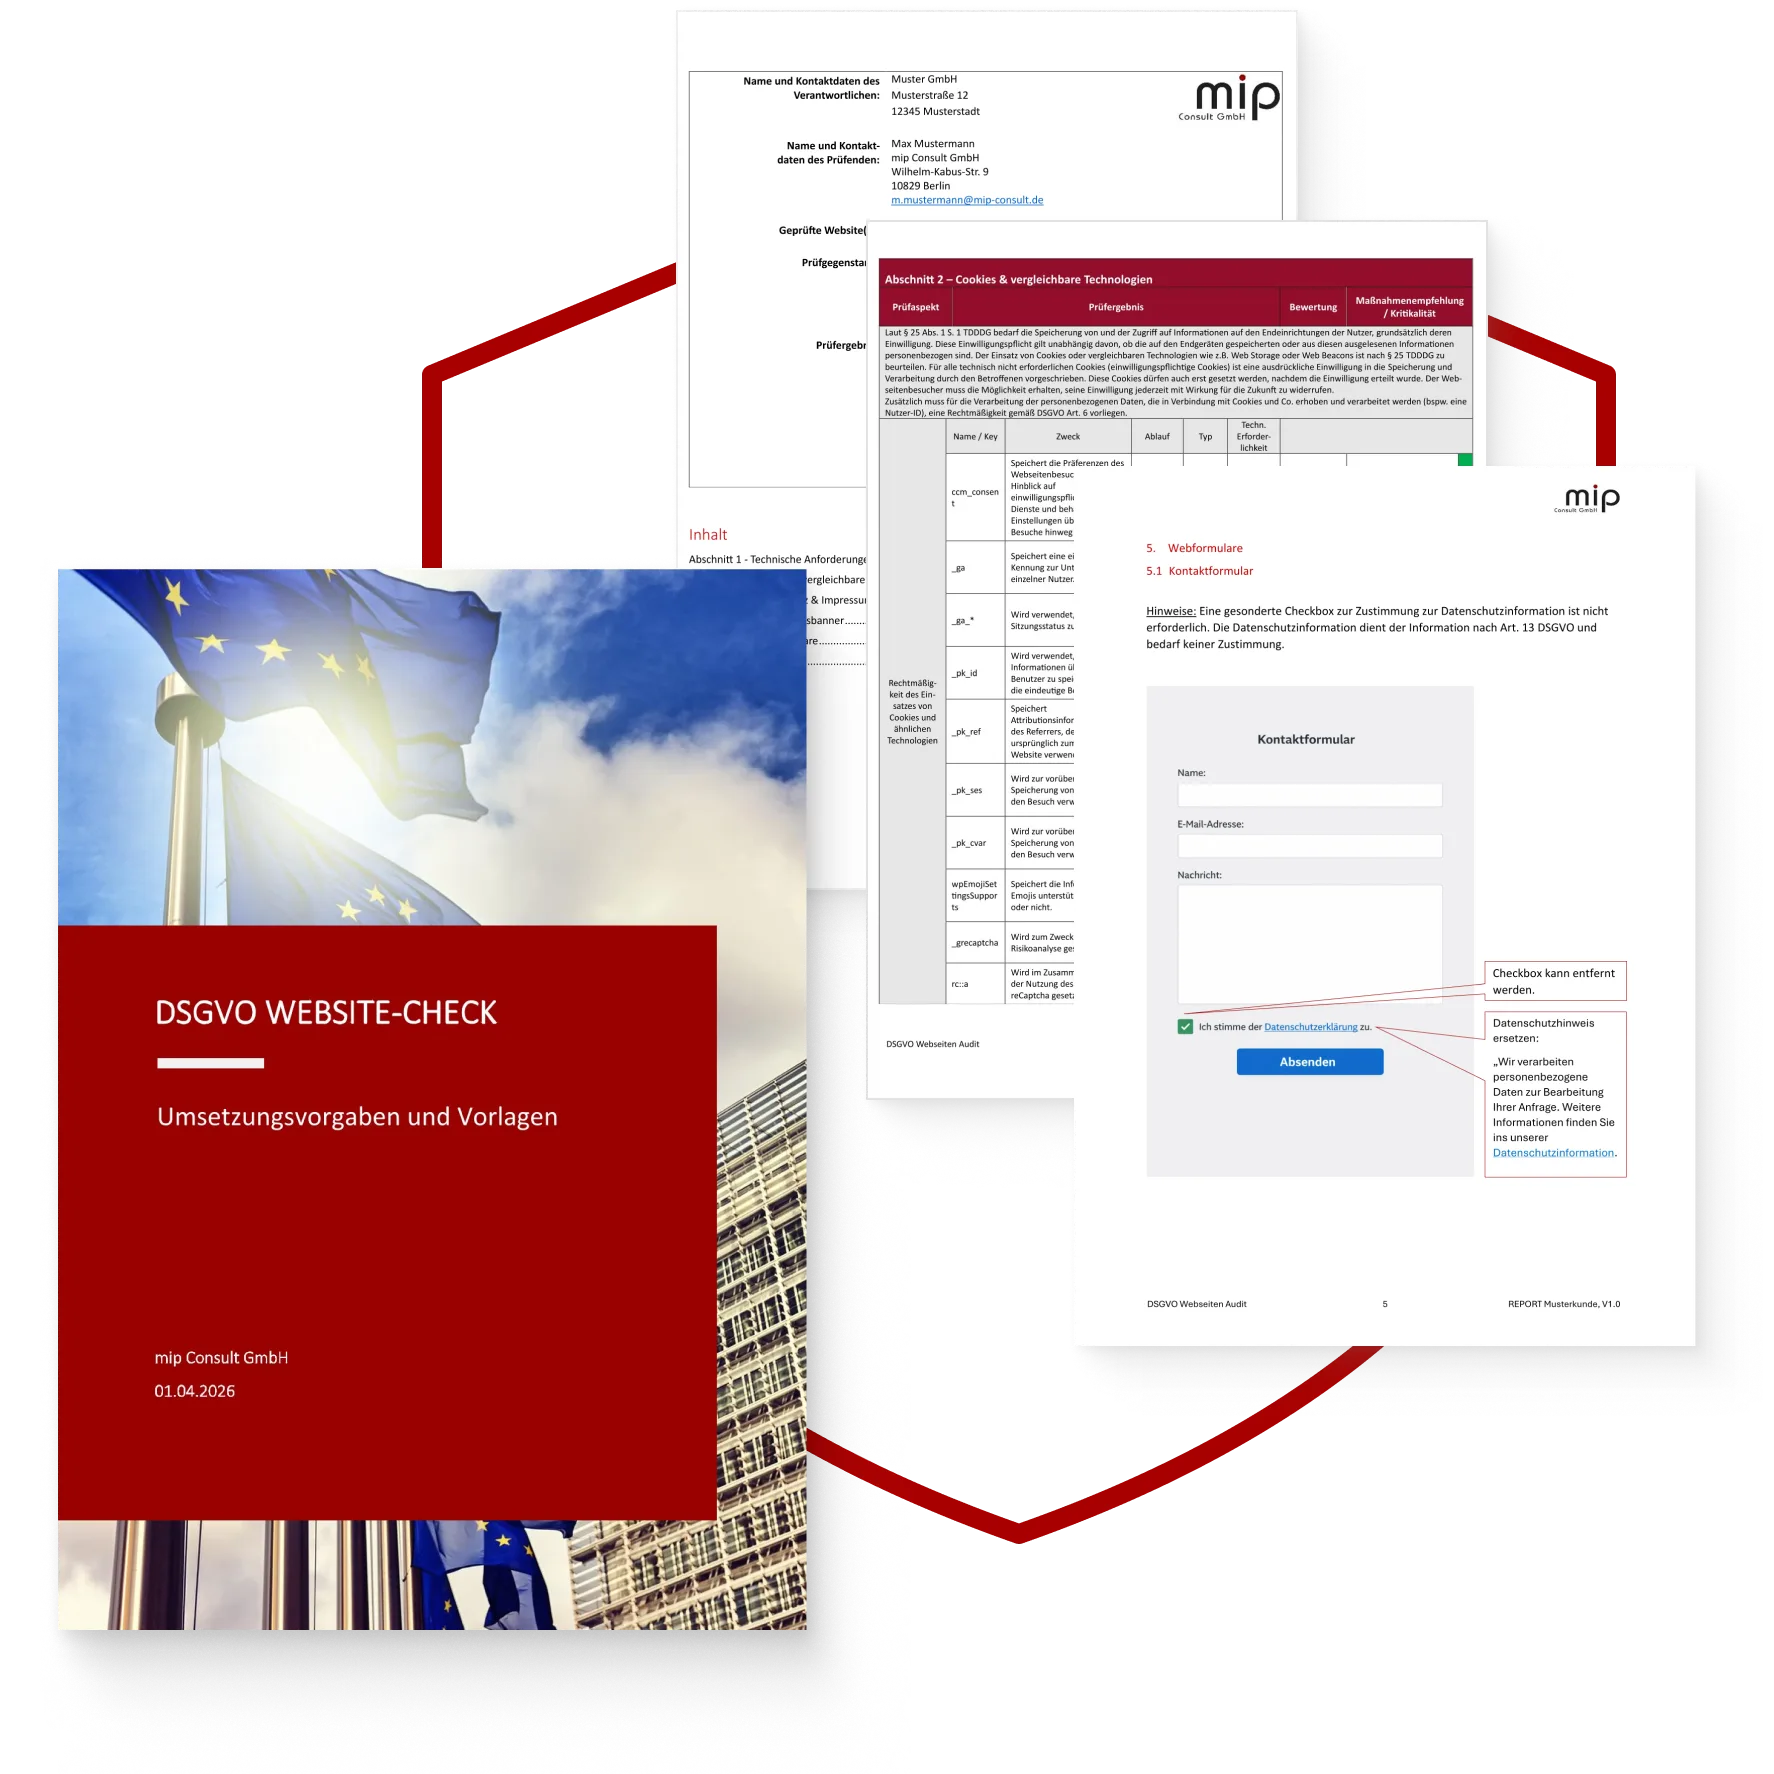
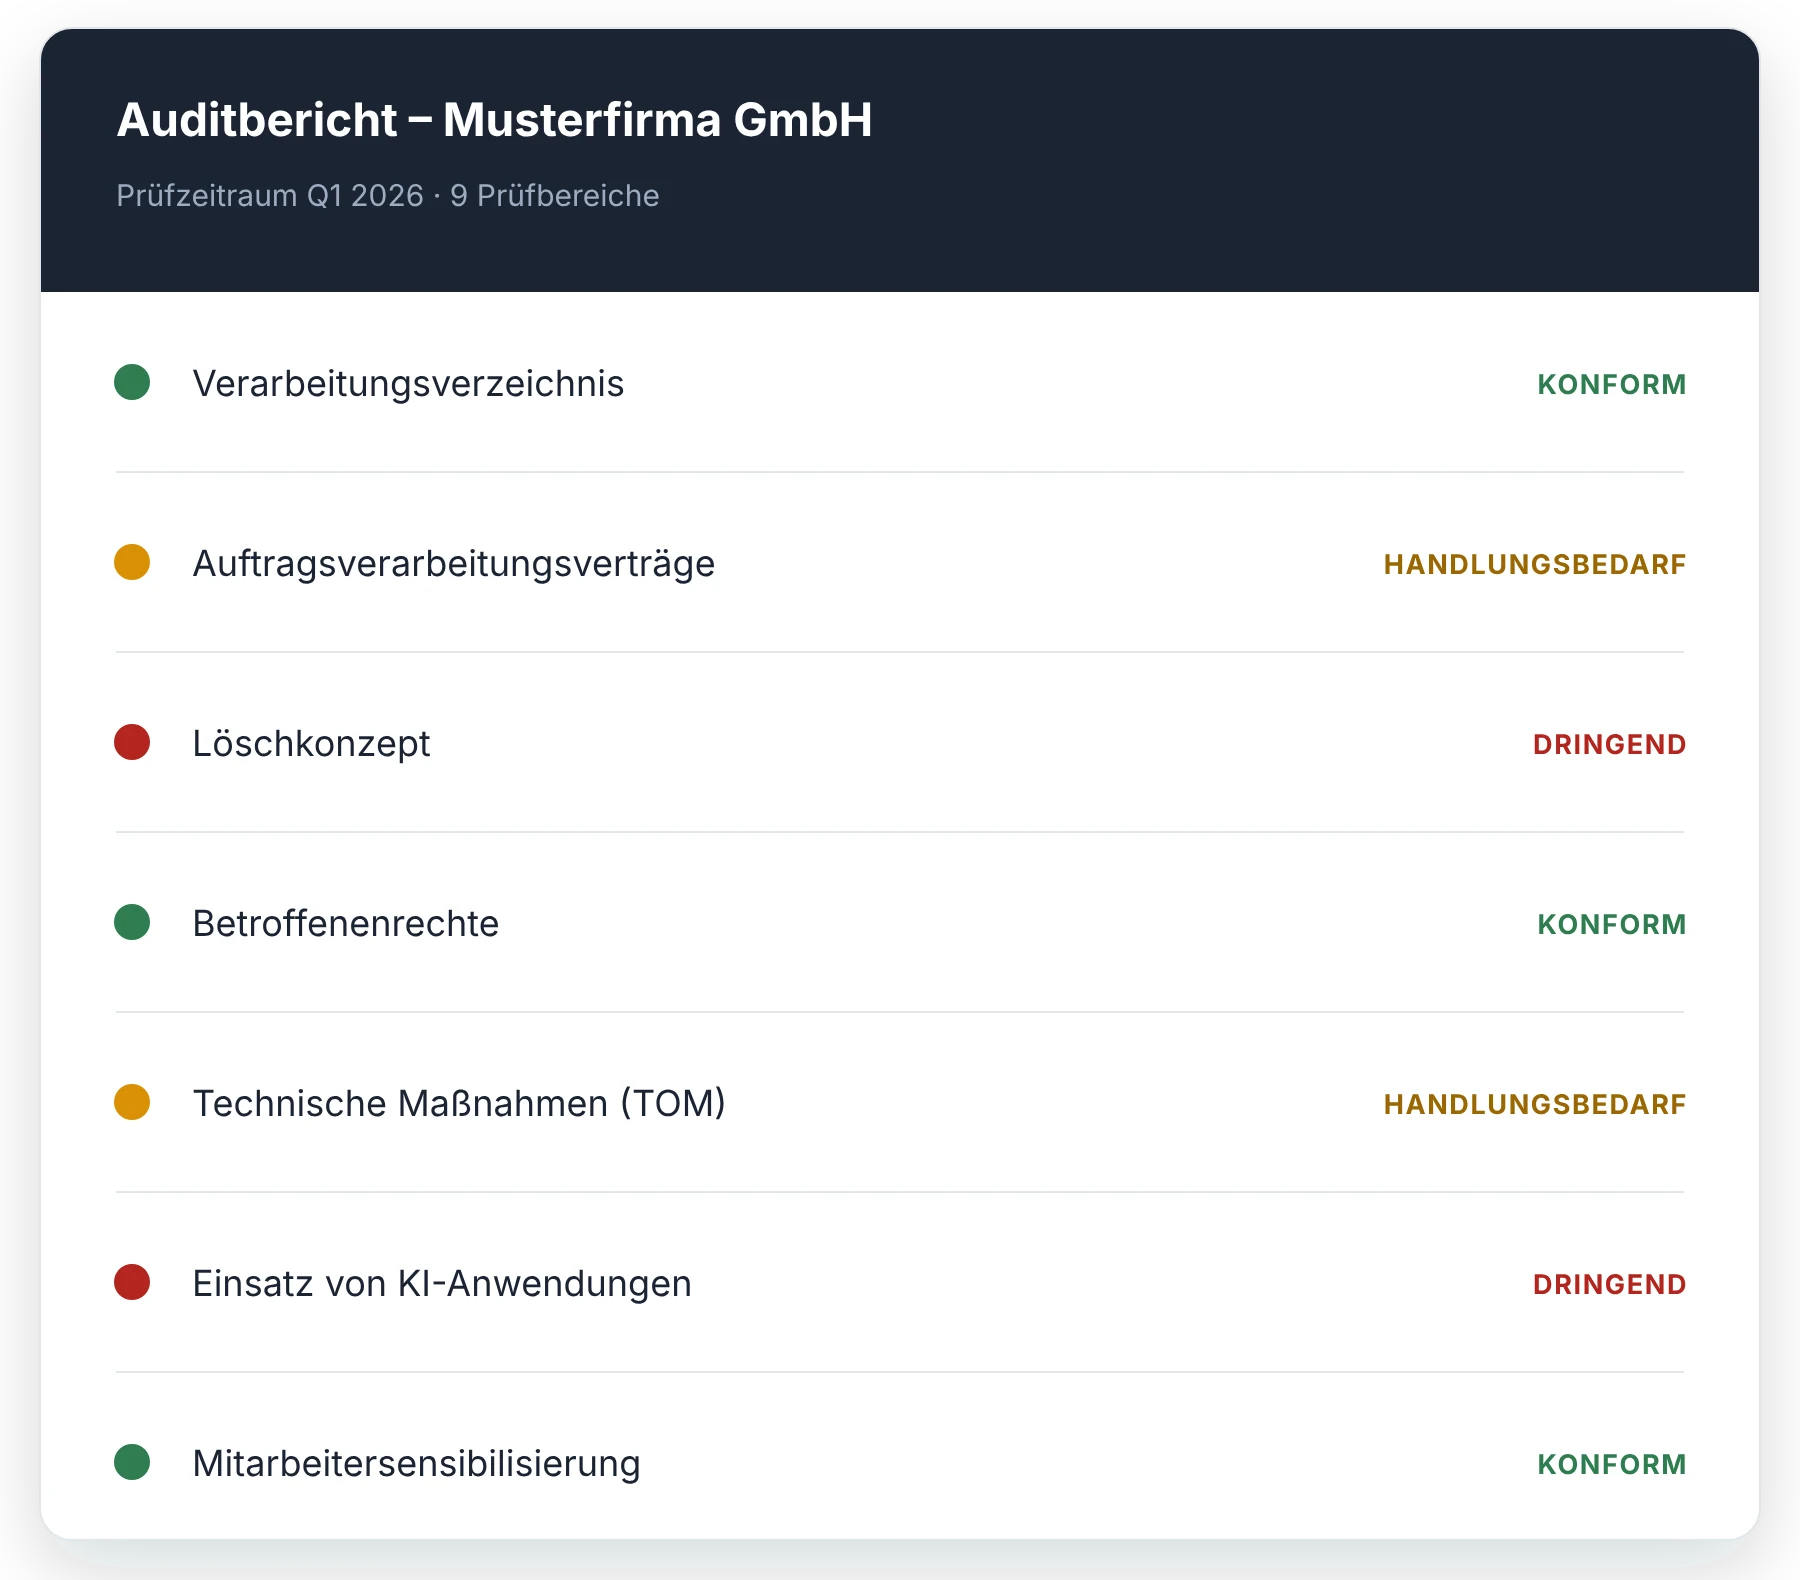
只有在采取行动之后,审计工作才会变得有价值。因此,我们的审计报告不会仅限于描述现状,还会附上一份供您参考的清单。.
过程
四个步骤——不是项目马拉松
审计最常引起担忧的不是结果,而是成本。因此,我们会尽可能将您的费用降至最低。
步骤 01
分析
我们共同商讨哪些内容需要审核,背后原因是什么,以及哪些领域需要优先关注。
免费 · 大约45分钟.
步骤 02
文件与访谈
他们提供现有文档,我们与 IT、人力资源和相关领域的负责人进行沟通。现场或远程。
约 4–6 小时
步骤 03
分析与评价
我们将现状与法律要求进行对比,并提出具体的措施。
约2周
步骤 04
报告与对话
您将收到审计报告,我们一起将对其进行审核。其中包括一份建议,列出了您可以按何顺序处理这些问题的顺序。.
总结
谁在审核?
审计只有执行审计的人才算是有价值的。
数据保护很少只是一个法律问题。当涉及到删除操作、日志数据或人工智能系统时,就需要有人了解其中的技术原理。在我们这里,这两方面的工作都在同一家公司进行。
二十多年专注于数据保护
团队中的认证数据保护专员
学科汇聚一堂:数据保护、法律、信息安全、人工智能和软件开发
审计前客户应该问什么
数据保护审计的费用是多少?
价格取决于裁剪尺寸。在免费的初步咨询之后,您将收到报价。
我们需要承担多少工作量?
我们承担大部分工作。我们需要您提供现有文件,并与相关人员进行约谈,时间约为四到六小时。
如果审计发现严重缺陷,会发生什么?
那么您就完成了审计的目的了。您可以根据自己的需要决定执行审计的顺序,我们也可以在需要时为您提供协助。.
数据保护审计是否是法律规定的要求?
审计本身并不强制要求。然而,DSGVO 包含各种检查和证明义务,尤其是责任追究义务以及对已采取措施的审查和必要时更新的义务。根据 GDPR 第 32 条第 1 款 d 项,为了确保数据处理的安全,必须定期审核、评估和评价技术和组织措施的有效性。审计可以帮助实现这一目标,但并非是最切实可行或最符合法律规定的方法。如果指定了一位数据保护专员,监督 GDPR 的遵守就属于其法定职责之列。.
您是否也在内部测试使用的人工智能应用?
是的。如今,人工智能系统的应用已成为最常见的检验标准之一。 – 从客户服务中的聊天机器人到 Office 软件中的辅助功能。我们同时考虑了 GDPR 的要求以及 AI 法案中的义务。.
一切从一次对话开始
非约束性 · 15分钟 ·免费