




Zewnętrzni pracownicy w placówkach socjalnych: Dlaczego AVV nie reguluje wszystkiego
Kiedy oprócz RODO należy również przestrzegać § 203 StGB oraz szczególnych wymogów ochrony danych społecznych
Usługi chmurowe, specjalistyczne oprogramowanie, zewnętrzni dostawcy usług IT lub aplikacje AI od dawna są codzienną praktyką, również w wielu instytucjach społecznych. Jeśli przetwarzane są dane osobowe, jedną z pierwszych pytań jest często: czy zawarliśmy umowę o przetwarzanie zleconych usług z dostawcą? To ważne. Mogłoby to jednak być zbyt ogólne.
Ponieważ w placówkach opieki społecznej oraz w instytucjach społecznych mogą być przetwarzane informacje, które nie są chronione jedynie przez RODO. W zależności od działalności i osób zaangażowanych mogą obowiązywać dodatkowe szczególne obowiązki w zakresie zachowania poufności zgodnie z § 203 StGB lub przepisami dotyczącymi ochrony danych społecznych. Dotyczy to również ogólnie osób objętych tajemnicą zawodową. Zapisany AVV nie oznacza zatem automatycznie, że zewnętrzny usługodawca jest w pełni prawnie zabezpieczony.
Ochrona danych osobowych i tajemnica nie są tym samym.
Rozporządzenie GDPR chroni dane osobowe i reguluje warunki przetwarzania tych danych. Z kolei art. 203 StGB chroni tajemnicę osobistą, która jest udostępniana określonym grupom zawodowym i osobom w ramach ich działalności.
W obszarze społeczno-gospodarczym mogą to być na przykład zatrudnieni w ramach programu „Social Work” pracownicy socjalni i pedagogowie, a także określone zawody doradcze oraz urzędnicy, które objęte są zakresem stosowania § 203 StGB.
Przykład: Socjolog zapisuje w elektronicznej ewidencji pacjenta informacje o psychicznej chorobie młodego człowieka, jego sytuacji rodzinnej oraz treściach osobistych rozmów.
Te informacje są osobistymi i stanowią rdzeń rozwoju dziecka w kierunku dorosłości. Jednocześnie te informacje mogą stanowić tajemnice w rozumieniu § 203 StGB. Informacje zdrowotne, takie jak choroba psychiczna, z punktu widzenia prawa ochrony danych stanowią również specjalną kategorię zgodnie z art. 9 RODO, dla której mają zastosowanie już wysokie wymagania.
Nie każda placówka społeczna podlega automatycznie przepisowi § 203 StGB
Ważne jednak jest to, że § 203 StGB nie ma zastosowania w sposób powszechny do każdej placówki społecznej i każdego pracownika tam pracującego.
Decydujące znaczenie ma raczej to, które osoby i funkcje są konkretnie zaangażowane. § 203 StGB podaje tutaj określone grupy zawodowe i osobiste. Do nich należą w sferze społecznej, na przykład, uznawani przez państwo pracownicy socjalni i pedagogowie społeczni, a także w określonych warunkach konsultanci ds. małżeństwa, rodziny, wychowania, młodzieży i uzależnień. Do nich również mogą należeć przedstawiciele władzy lub osoby szczególnie zobowiązane do pełnienia funkcji publicznych.
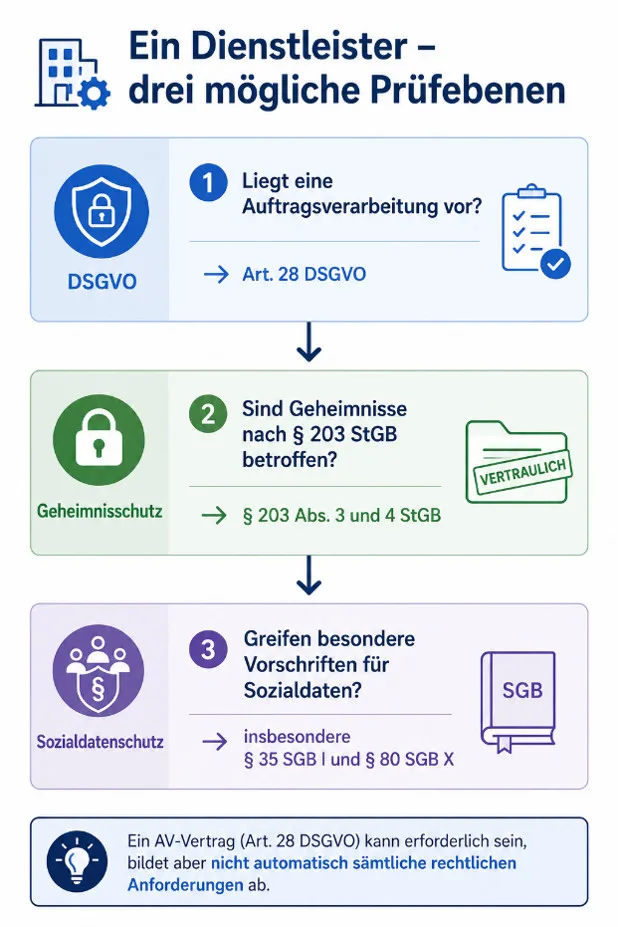
W praktyce oznacza to: w pierwszym etapie należy ustalić, czy dokumenty poufne służbowe w rozumieniu § 203 StGB są zaangażowane w proces przetwarzania danych, który jest wspierany przez zewnętrznego usługodawcę.
Jednocześnie pojawia się następne pytanie: Czy zewnętrzny dostawca usług może mieć dostęp do tajemnic, które ta osoba przekazała lub poznała w trakcie wykonywania swojej pracy?
Dlaczego samorząd nie zawsze wystarcza
AVV w rozumieniu art. 28 RODO oraz wymagania § 203 StGB pełnią różne funkcje.
AVV reguluje przetwarzanie danych osobowych w imieniu innych podmiotów. Do tego należą m.in. wymagania dotyczące przekazywania informacji, poufności, środków technicznych i organizacyjnych oraz wykorzystywania innych podmiotów przetwarzających dane na zlecenie.
Art. 203 StGB natomiast stawia ochronę tajemnic zagranicznych podmiotów na pierwszym miejscu.
Nic to jednak nie znaczy, że osoby objęte ochroną nie mogą zatrudniać zewnętrznych usługodawców. Prawo wyraźnie przewiduje, że inne osoby mogą uczestniczyć w ich działalności zawodowej lub służbowej (art. 203 ust. 3 KPR).
Zewnętrzni usługodawcy mogą być więc zaangażowani. Mogą jednak mieć dostęp do chronionych tajemnic jedynie w zakresie niezbędnym do ich konkretnej współpracy.
To może mieć znaczenie w przypadku:
Decydujące więc nie jest jedynie to, czy usługodawca „aktywnie czyta“ dane. Techniczne możliwości dostępu i wsparcia mogą również mieć znaczenie przy ocenie.
Ochrona tajemnicy informacji musi być również regulowana
Jeżeli zastosuje się § 203 StGB, pojawia się kolejny punkt: obowiązek zachowania tajemnicy przez współpracującego usługodawcę. Ochroniarz zawodowy musi zadbać o to, by inna osoba współpracująca była zobowiązana do zachowania tajemnicy (§ 203 ust. 4 zdanie drugie StGB).
Dodatkowo, osoba uczestnicząca w procesie – na przykład usługodawca lub jego pracownicy – może zostać pociągnięta do odpowiedzialności karnej, jeśli nieuprawnionej osoby ujawni takie tajemnice (§ 203 ust. 4 zdanie pierwsze StGB). Zatem obowiązek zachowania tajemnicy dotyczy nie tylko osoby, która pierwotnie podlegała ochronie na mocy § 203 StGB, ale także innych osób zaangażowanych w procesy przetwarzania w odniesieniu do chronionego tajemnicy.
Niekoniecznie jest konieczne dodatkowe dokumenty z napisem „Umowa na podstawie art. 203 StGB“. Decydujące znaczenie ma raczej to, czy niezbędne regulacje już są skutecznie zawarte w istniejącym umowie. To może być na przykład w przypadku umowy o świadczenie usług lub AVV. Jeśli nie ma odpowiednich regulacji, może być konieczna ich uzupełnienie i powinna być ona uzgodniona. Dlatego dla firm i instytucji warto dokładnie przyjrzeć się istniejącym umowom.
A co z tajemnicą społeczną?
W przypadku niektórych placówek szczególny wymóg ochrony danych społecznych może być istotny. § 35 ustawy o zabezpieczeniu społeczności może chronić tak zwany „sekret społeczny”. W przypadku przetwarzania danych społecznych w imieniu beneficjentów § 80 ustawy o zabezpieczeniu społeczności zawiera dodatkowe wymogi. Do tego należeć może na przykład konieczność zgłoszenia zlecania przetwarzania w odpowiednim organie prawodawczym lub organie nadzorczym przed jego wejściem w życie (§ 80 ust. 1 ustawy o zabezpieczeniu społeczności).
Tutaj również obowiązuje zasada: Nie wszystkie placówki socjalne podlegają automatycznie tym samym przepisom prawnym dotyczącym ochrony danych osobowych; one są powiązane z podmiotami wymienionymi w § 35 ust. 1 ustawy o zabezpieczeniu socjalnym (zwłaszcza instytucjami świadczącymi świadczenia socjalne oraz podmiotami zatrudniającymi te instytucje). W zależności od sytuacji, zatem DSGVO, § 203 StGB oraz ochrona danych osobowych mogą obowiązywać równocześnie.
Co to ma wspólnego z AI?
Ten temat nie jest nowy. Jednak jego widoczność wzrasta wraz ze coraz częstszym wykorzystywaniem generatywnej AI. Na przykład, jeśli uznana przez władze społecznościowe pedagog zawodowa wprowadzi informacje z konkretnego przypadku klienta do zewnętrznego systemu AI, dostawca tego systemu i ewentualnie inne wykorzystywane usługi mogą uzyskać dostęp do poufnych informacji. Pedagogowie zawodowi uznani przez władze społecznościowe bezwzględnie należą do grup zawodowych objętych art. 203 kodeksu karnego.
To wtedy zadaje się pytanie „Czy dostawca technologii AI ma AVV?“ często nie jest to możliwe. Musi zostać sprawdzone, jakie informacje są przetwarzane, którzy dodatkowi dostawcy są zaangażowani oraz czy wymagania ochrony tajemnicy handlowej są spełnione. Dotyczy to również innych zewnętrznych systemów.
Sześć pytań przed zatrudnieniem usługodawcy
Zamiast zawarzać dodatkowe umowy z każdym dostawcą usług, zaleca się zorganizowane badanie:
Podsumowanie
Zakończone porozumienie o współpracy w zakresie ochrony danych (AVV) jest często ważnym elementem w procesie włączenia zewnętrznych dostawców usług. Jednak nie automatycznie odpowiada na wszystkie kwestie prawne.
AVV może być jedynie częścią badania
W szczególności w przypadku placówek społecznych należy dodatkowo sprawdzić, czy chronione tajemnice podlegają przepisom § 203 StGB lub czy mają zastosowanie szczególne wymagania dotyczące ochrony danych społecznych.
Nie dotyczy to wyłącznie sztucznej inteligencji. Odpowiednie mogą być również oprogramowanie specjalistyczne, dostawcy usług w chmurze, systemy zarządzania dokumentami lub wsparcie IT.
Dodatkowe pytanie w zakresie zarządzania usługami może więc wiele znaczyć: „Czy strzeżone tajemnice tego usługodawcy są dostępne dla tego dostawcy usług – i jeśli tak, czy uwzględniliśmy te wymagania?“
FAQ
Czy każda placówka społeczna musi przestrzegać § 203 KPC?
Nie. Ważne jest, czy osoby te należą do grup osób wymienionych w § 203 ust. 1 lub 2 StGB oraz czy przekazały im one odpowiednie tajemnice zewnętrzne lub czy zostały one ujawnione w inny sposób.
Czy wystarczy AVV w przypadku zewnętrznego dostawcy usług?
Niekoniecznie. AVV reguluje wymogi prawne w zakresie ochrony danych w odniesieniu do przetwarzania zleceń zgodnie z art. 28 RODO. Jeśli dodatkowo dotyczą tajemnice w rozumieniu § 203 StGB, należy również uwzględnić tam obowiązujące wymagania.
Czy zawsze należy zawrzeć odrębne porozumienie zgodnie z § 203 StGB?
Nie. Ważne jest, aby obowiązek zachowania tajemnicy został skutecznie zapewniony. Czy to nastąpi w formie odrębnego dokumentu lub już w istniejącym kontrakcie, zależy od konkretnej umowy.
Dotyczy to także dostawców rozwiązań AI?
To może być tak. Mogą zostać udostępnione tajemnicom chronionym przez zewnętrznego dostawcę technologii AI w ramach działalności osoby objętej art. 203 StGB. W przypadku badania należy również uwzględnić art. 203 StGB.
Jakie dodatkowe wymogi mogą dotyczyć ochrony danych socjalnych?
W niektórych przypadkach oprócz RODO może mieć znaczenie również tajemnica społeczna zgodnie z § 35 SGB I. W odniesieniu do przetwarzania danych socjalnych w imieniu pracodawcy § 80 SGB X zawiera dodatkowe wymagania, do których w zależności od sytuacji może również należeć wcześniejsze zgłoszenie właściwemu organowi nadzorczemu.
Czego powinny się zorientować instytucje społeczne przed zatrudnieniem usługodawcy?
W szczególności należy ustalić, czy pracownicy służby specjalnej są zaangażowani, jakie informacje przetwarzane są przez usługodawcę, czy mogą zostać ujawnione poufne informacje oraz czy taki dostęp jest konieczny. Ponadto należy sprawdzić, czy wymagania rozporządzenia GDPR, § 203 StGB oraz, w stosownych przypadkach, ochrony danych społecznych zostały w pełni uwzględnione.


