WebScan i VA-Scan:
Państwa systemy
z punktu widzenia atakującego
Analiza Państwa systemów dostępnych publicznie z perspektywy atakującego za pomocą WebScan oraz systematyczna identyfikacja technicznych luk bezpieczeństwa w Państwa wewnętrznych systemach i sieciach za pomocą VA-Scan.
Bez zobowiązań · 30 minut · Bezpłatnie
Z zewnątrz i od wewnątrz
Marvin Süß
Konsultant, mip Consult GmbH
Regularne kontrole są niezbędne, aby zapewnić skuteczność Państwa środków. Wiele firm odkrywa luki bezpieczeństwa dopiero podczas zewnętrznych audytów lub po incydentach.
Porównanie: WebScan i VA-Scan
WebScan – z zewnątrz |
VA-Scan – od wewnątrz |
|
|---|---|---|
Perspektywa |
Z zewnątrz, z perspektywy atakującego bez dostępu |
Od wewnątrz, z Państwa własnej sieci |
Co jest sprawdzane |
Publicznie dostępne domeny i aplikacje internetowe |
Systemy i sieci wewnętrzne: dostępne usługi i otwarte porty |
Jak przebiega skanowanie |
Przez internet, bez instalacji u Państwa |
Za pomocą udostępnionego komputera skanującego w Państwa sieci |
Typowe znaleziska |
Brak aktualizacji, oprogramowanie bez wsparcia producenta, niebezpieczne konfiguracje (np. niepotrzebnie otwarte usługi), słabe szyfrowanie lub domyślne dane logowania |
Brak aktualizacji, oprogramowanie bez wsparcia producenta, niebezpieczne konfiguracje (np. niepotrzebnie otwarte usługi), słabe szyfrowanie lub domyślne dane logowania |
Odpowiada na pytanie |
Co znajdzie ktoś, kto patrzy na nas z zewnątrz? |
Jak daleko zaszedłby ktoś, kto już jest w naszej sieci? |
Oba skany zapewniają szczegółowy raport techniczny dla działu IT oraz raport dla kierownictwa – jednorazowo, cyklicznie lub w trybie stałym, na życzenie ze skanem kontrolnym potwierdzającym skuteczność działań. Połączenie skanowania aplikacji webowych i sieci obejmuje obie strony.
WebScan – co atakujący
widzi z zewnątrz
Zewnętrzny WebScan analizuje Państwa systemy dostępne publicznie z perspektywy atakującego, czyli to, co widać z zewnątrz.
Odpowiedni WebScan
dla Państwa firmy
Basic
Do 3 publicznie dostępnych systemów
99 €
*
Premium
Popularny
Do 5 publicznie dostępnych systemów
129 €
*
Excellence
6 skanów – do 5 publicznie dostępnych systemów
599 €
*
* Jednorazowa stała cena, plus 19 % VAT.
VA-Scan – jak daleko zaszedłby ktoś,
który jest już w sieci.
Wewnętrzny VA-Scan systematycznie wykrywa techniczne luki bezpieczeństwa w Państwa wewnętrznych systemach i sieciach. Skanowanie odbywa się od wewnątrz, z udostępnionego komputera skanującego.
VA-Scan
Wewnętrzne skanowanie sieci za pomocą udostępnionego komputera skanującego
Cena na zapytanie
Dwa skany, jeden obraz Państwa sytuacji
Połączenie WebScan i VA-Scan obejmuje obie strony. Niezależnie od tego, który skan Państwo wybiorą, otrzymują Państwo te same rezultaty:
„WebScan firmy mip Consult GmbH dał nam jasny obraz naszej sytuacji w zakresie bezpieczeństwa – i był to krok od dawna potrzebny. Szczególnie pomocne było uporządkowane i przejrzyste zestawienie naszych publicznie widocznych systemów i potencjalnych zagrożeń.
Dzięki temu możemy celowo oceniać naszą powierzchnię ataku i rozwijać działania zgodnie z priorytetami – jako podstawę ciągłego doskonalenia naszej architektury bezpieczeństwa.”
Michael Schröer
Partner zarządzający
M2. technology & project consulting GmbH
To, co atakujący może znaleźć o Państwa firmie,
my znajdziemy wcześniej.
Bez zobowiązań · 30 minut · Bezpłatnie
Najczęściej zadawane pytania
Czym różni się WebScan od VA-Scan?
Zewnętrzny WebScan analizuje Państwa systemy dostępne publicznie z perspektywy atakującego, czyli to, co widać z zewnątrz. Wewnętrzny VA-Scan systematycznie wykrywa techniczne luki bezpieczeństwa w Państwa wewnętrznych systemach i sieciach. Dopiero obie perspektywy razem dają pełny obraz.
Czy skanowanie podatności jest wymagane prawem?
Nie samo skanowanie, ale jego efekt. Art. 32 ust. 1 lit. d RODO wymaga procedury regularnego testowania, mierzenia i oceniania skuteczności środków technicznych i organizacyjnych. W przypadku podmiotów objętych niemiecką ustawą BSIG dochodzą do tego, jako odrębne obowiązki, zarządzanie podatnościami oraz ocena skuteczności środków. Skanowanie to najbardziej praktyczny sposób, aby spełnić oba wymogi.
Jak często powinniśmy skanować?
Nie istnieje prawnie wymagana częstotliwość – ani RODO, ani BSIG nie określają interwału. „Regularnie” oznacza w oparciu o ryzyko: w zależności od tego, jak narażone są Państwa systemy i jak często się one zmieniają. Po większych zmianach infrastruktury w każdym przypadku zaleca się wykonanie skanu.
Czy potrzebujemy pozwolenia przed skanowaniem?
W przypadku własnych systemów wystarczy Państwa zlecenie. Gdy w grę wchodzą systemy podmiotów trzecich – np. hosting, chmura lub usługodawcy – potrzebujemy wyraźnej pisemnej zgody osób uprawnionych do dysponowania nimi, z określonym zakresem, terminem i metodą. To nie formalność: bez zlecenia skanowanie może podlegać §§ 202a i nast. niemieckiego kodeksu karnego (StGB). Dlatego przed pierwszym skanem ustalamy zakres na piśmie.
Co dzieje się ze znalezionymi podatnościami?
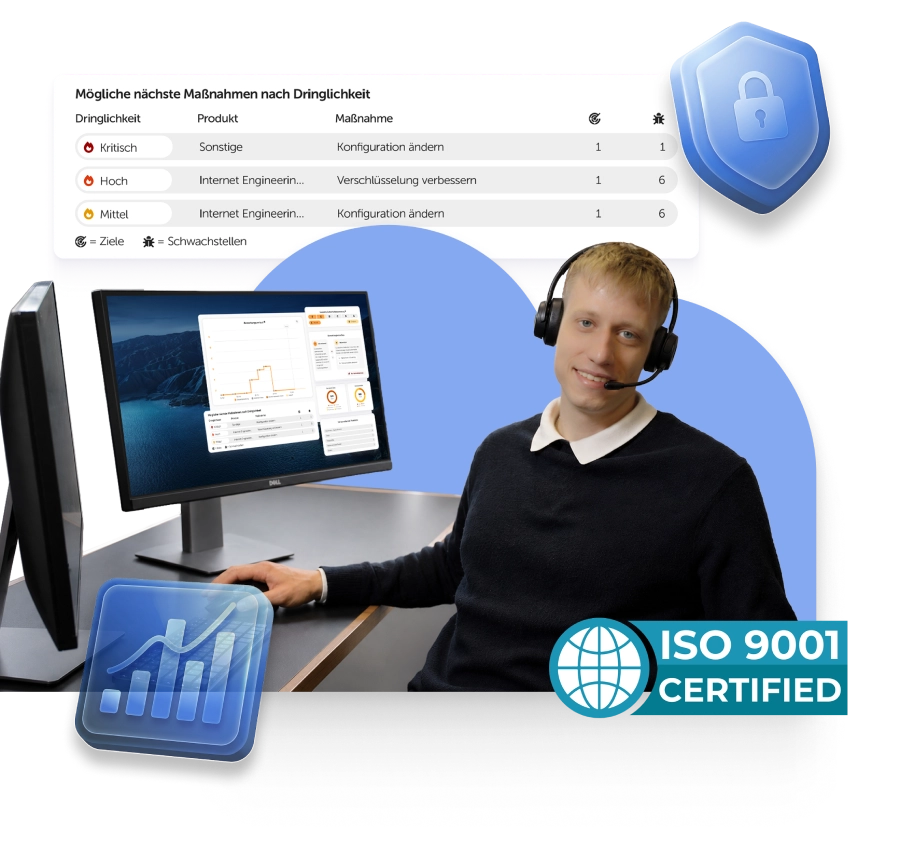
Otrzymują Państwo jasne, zrozumiałe raporty z rekomendacjami uszeregowanymi według priorytetu – nie tylko listę wykrytych problemów, ale kolejność działań. Dla trwałej ochrony na życzenie wdrażamy procesy stałego monitorowania.
Czy jedno skanowanie wystarczy, aby spełnić wymogi NIS2?
Nie. BSIG wymaga całego pakietu środków – od analizy ryzyka, przez zarządzanie sytuacjami kryzysowymi i bezpieczeństwo łańcucha dostaw, po szkolenia i uwierzytelnianie wieloskładnikowe. Zarządzanie podatnościami i ocena skuteczności to dwa z nich. Skan jest ważnym elementem, ale nie zastępuje systemu zarządzania.
Dodatkowe usługi